电子病历、检验检查、医学影像、健康档案……医疗卫生机构大概是 数据密度最高的行业 之一。数据在流动中创造价值,也在流动中积聚风险——泄露、滥用、违规出境,任何一个环节出问题,代价都不只是罚款,还有患者的信任。
2026年2月12日,国家卫生健康委、公安部、国家网信办、国家中医药局、国家疾控局五部门联合印发《医疗卫生机构数据安全和个人信息保护管理办法(试行)》(国卫规划发〔2026〕6号),自印发之日起施行。这是卫生健康行业 首部数据安全与个人信息保护专门规范 ,全文共七章四十条。
它不是一份原则性文件,而是一本数据安全和个人信息保护合规操作手册。本文把七章四十条拆成六个关键问题,配合文末的一图读懂长图,十几分钟建立完整框架。
本文看点
01
分类分级:核心、重要、一般数据三级
02
全生命周期管理,十项禁止红线一次看清
03
个人信息八类禁止,委托处理与AI新要求
01
OVERVIEW
先看谁来管。在国家数据安全工作协调机制的统一部署下,国家卫生健康委、国家中医药局、国家疾控局负责 统筹规划、指导、评估、监督 ;县级以上地方卫生健康行政部门负责本行政区域内的监管工作;医疗卫生机构按照属地管理原则接受监管。
再看谁负责。《办法》明确,医疗卫生机构对本单位数据安全和个人信息保护负 主体责任 。县级以上医疗卫生机构应当成立网络安全和信息化工作领导小组,由主要负责人任组长,每年至少召开一次专题会议;主要负责人是第一责任人,分管负责人是直接责任人。
「管业务必须管安全——数据安全从来不是信息科一个部门的事。」
值得注意的是,医疗数据的口径很宽:各类临床、科研、管理等业务数据,以及 医疗设备产生的数据 都在其中。换句话说,从核心业务系统到一台联网的监护仪,都在这部《办法》的管理之内。
02
CLASSIFICATION
《办法》第五条把医疗卫生机构数据分为三级: 核心数据、重要数据、一般数据 ,并落实分类分级保护制度。不同级别数据同时被处理且难以分别采取措施的,按照其中级别最高的要求实施保护。
01
核心数据
基因、传染病、精神疾病、危重病历、人类遗传资源信息等,实行最严格保护
02
重要数据
大规模诊疗、健康体检、科研数据等,个人信息达到一定精度规模经评估纳入
03
一般数据
普通运营管理数据等,实行常规安全管理
目录怎么定?省级卫生健康行政部门组织开展省域内分类分级,提出重要数据和核心数据 目录建议并报国家卫生健康委 ;医疗卫生机构则要定期梳理本单位数据、识别重要数据并向属地报送——上报的是来源、类别、级别、规模、处理目的和方式、责任主体、跨境传输、安全保护措施等基本情况,不包括数据内容本身。
两点容易被忽视:一是数据级别不是一评定终身,内容、规模、时效、应用场景、加工方式发生较大变化的,应当 及时变更级别 ;二是经脱敏、标签、统计、汇聚融合等加工产生的衍生数据,要在原始数据定级基础上 重新评估定级 。
03
LIFECYCLE
《办法》第九条给出总要求:通过 制度、人员、管理、技术、应急五大保障 ,确保数据持续处于有效保护和合法合规利用的状态。技术上,加密、鉴权、认证、脱敏、去标识化、数字水印、校验、审计等手段,要按不同场景综合运用。
对重要数据,要求更实:明确数据安全负责人和管理机构, 每年度开展风险评估 ,并向省级及以上卫生健康行政部门报送评估报告。
对外提供、委托处理、共同处理重要数据前,应当 事前进行风险评估 (履行法定职责或法定义务的除外),并通过合同约定处理目的、方式、范围和安全保护义务,对接收方履约情况进行持续监督。真实世界研究、临床试验数据共享、科研合作——这些高频场景都在此列。
数据要素开发有标准:鼓励通过 原始数据不出域、可用不可见、可控可计量 的方式,促进数据依法合理有效利用。
日志是溯源的生命线:重要数据处理活动应当记录日志;涉及安全事件处置、溯源的,留存 不少于一年 ;涉及向他人提供、委托处理、共同处理的,留存 不少于三年 。
用人工智能等新技术处理数据,要 先评估安全风险 、采取必要防护措施;机构合并、分立、解散、破产涉及数据转移销毁的,要事先向属地卫生健康行政部门报告处置方案。
最后是红线。第二十二条划出 十类禁止行为 ,覆盖采集、存储、传输、提供、公开、出境等环节——包括不得通过邮箱、网盘、社交软件等传输核心数据、重要数据和敏感数据,重要数据应当在境内存储等。清单式管理,逐条对照自查即可。
04
RESPONSE
《办法》要求构建多级联动的 数据安全监测预警机制 。机构不能只等通知——要制定完善应急预案,定期开展演练,把事件的应急处置变成肌肉记忆。
一旦发生数据安全事件,按照分级标准立即启动应急响应、及时处置;涉及重要数据、核心数据的安全事件,按规定 立即报告 卫生健康行政部门。报告的及时性本身就是合规要求,捂住不说只会让后果更严重。
应急预案写在纸上是开始,演练在平时才算数。
05
PERSONAL DATA
医疗健康信息天然属于 敏感个人信息 ,《办法》在个保法框架下进一步压实机构义务:处理个人信息要具备合法正当目的、履行告知同意义务,并按照有关规定定期开展 个人信息保护合规审计 。
委托处理和新技术应用是新规着墨最多的场景之一:委托处理个人信息前进行 个人信息保护影响评估 ,对相关岗位人员开展岗前培训;使用人工智能等新技术处理个人信息的,同样要先评估风险、加强防护。
第二十九条划出 八类禁止行为 ——
违法处理、违法收集个人信息
不具备合法正当目的的处理、以非法方式收集,是第一批红线。
超范围收集、越权处理个人信息
超出业务必要范围采集,或超出岗位职责权限接触使用,均属禁止情形。
违法提供、违法公开个人信息
未经法定程序向他人提供,或未经同意公开病历等个人信息,依法承担相应责任。
违法向境外提供、违法使用人脸信息
跨境提供须符合国家有关规定,人脸等敏感生物识别信息的处理受到严格限制。
这八条,建议直接做成机构内部的 负面清单 ,贴到相关岗位的工位上。
06
SUPERVISION
监管不是文件一发就结束。卫生健康行政部门发现较大安全风险的,可以按规定 约谈机构、要求整改 ;发现违反个保法的,还可以要求委托专业机构开展合规审计。
法律责任与五部法律法规衔接:基本医疗卫生与健康促进法、治安管理处罚法、民法典、数据安全法、个人信息保护法。违反国家核心数据管理制度等情节严重的情形,依据数安法 最高可处一千万元罚款 ;泄露患者隐私和个人信息的,依法承担侵权责任;涉嫌犯罪的,移送公安机关。
值得一提的是,任何组织、个人都有权对违法个人信息处理活动 投诉举报 ,监管部门应当公布受理联系方式。外部监督,也是合规体系的一部分。
∞
THE END
最后送上一套速记法—— 六字诀:责、分、全、应、保、管 。责:责任到人、分:分类分级、全:全程管控、应:应急响应、保:个保合规、管:监管闭环。
7×40
七章四十条,五部门联合印发
3/4级
重要数据三级等保起,核心数据四级
1/3年
重要数据日志留存的两条年限线
30%
核心数据年度流转量触发评估的红线
合规起步三件事:①开展数据资产盘点,完成分类分级与定级报送;②对照「十项禁止」「八类禁止」逐条自查;③把等保测评、风险评估、合规审计、PIA、应急演练、日志留存等常态化工作写进年度工作计划并严格落实。
一图读懂长图已备好,覆盖总则、分类分级、全生命周期、监测预警、个人信息保护、监督管理、附则与速记门道 八大板块 。建议保存收藏,也欢迎转发给同事——尤其信息科、医务和法务的伙伴。
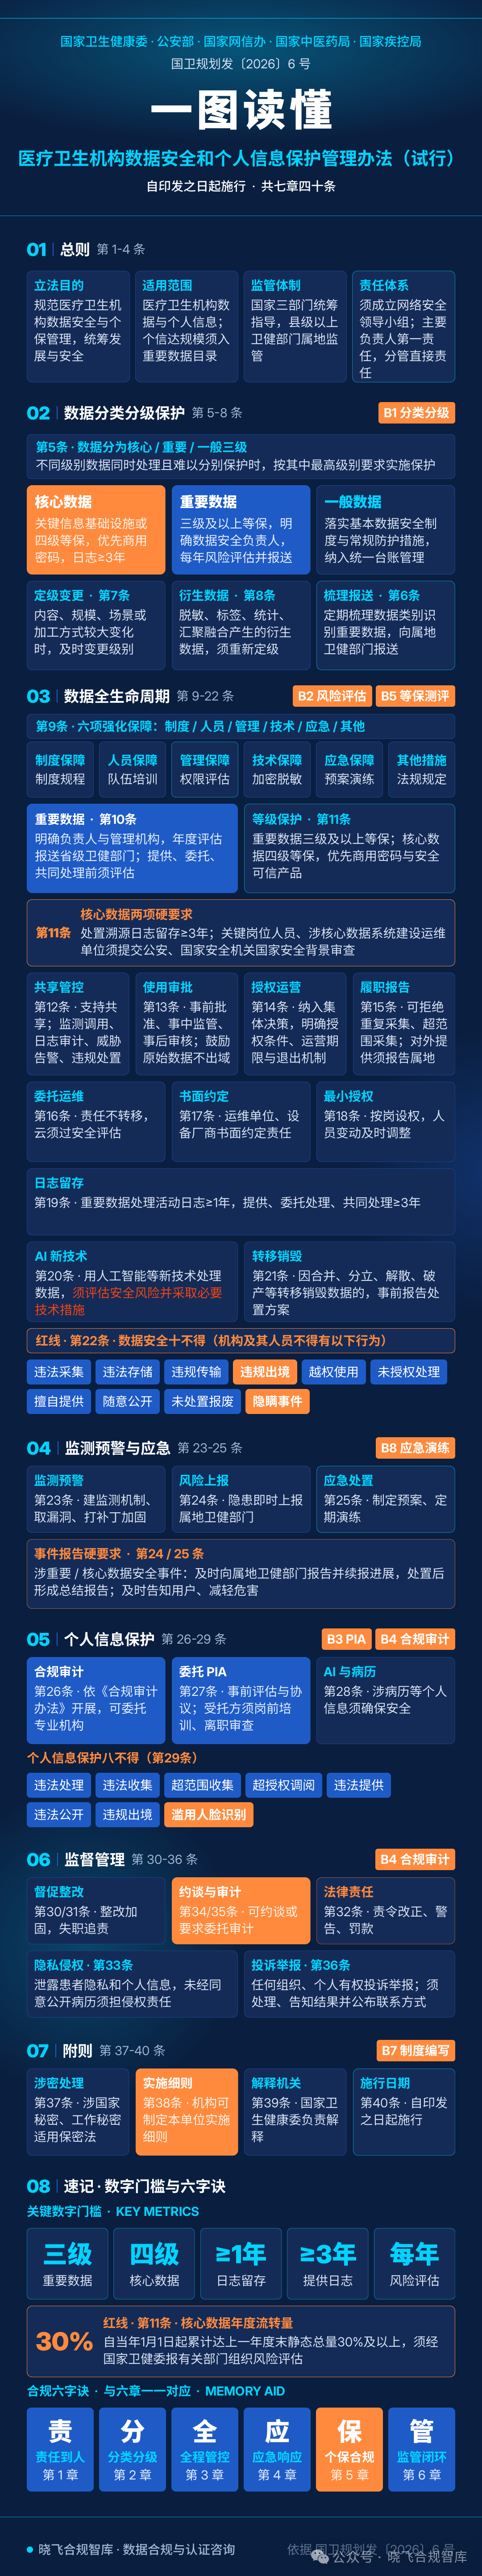
一图读懂—《医疗卫生机构数据安全和个人信息保护管理办法(试行)》
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。