合规干货|10 月 1 日正式实施!监管逻辑彻底反转,企业仅剩不到 2 个月整改窗口期📢
⚠️所有企业负责人、合规、IT 负责人注意! 别再以为公安只管服务器、防火墙! 2026 年 10 月 1 日公安部 176 号令正式落地,旧 151 号令作废。监管彻底变天:网安从 “管网” 转向 “管数”!只要你的公司采集、处理个人信息、数据,公安就有权上门核查。 纸面合规时代终结,渗透测试、远程检测常态化,一旦踩线,约谈、通报、处罚接踵而至。 留给企业整改的时间已经不多!今天一次性拆解新规全部重点 + 落地自查清单,建议立刻收藏,对照自查!
旧版 151 号令阶段,公安检查重心集中在网络层面,重点关注等保、日志留存、违法信息处置,监管对象主要是互联网服务商与联网单位。
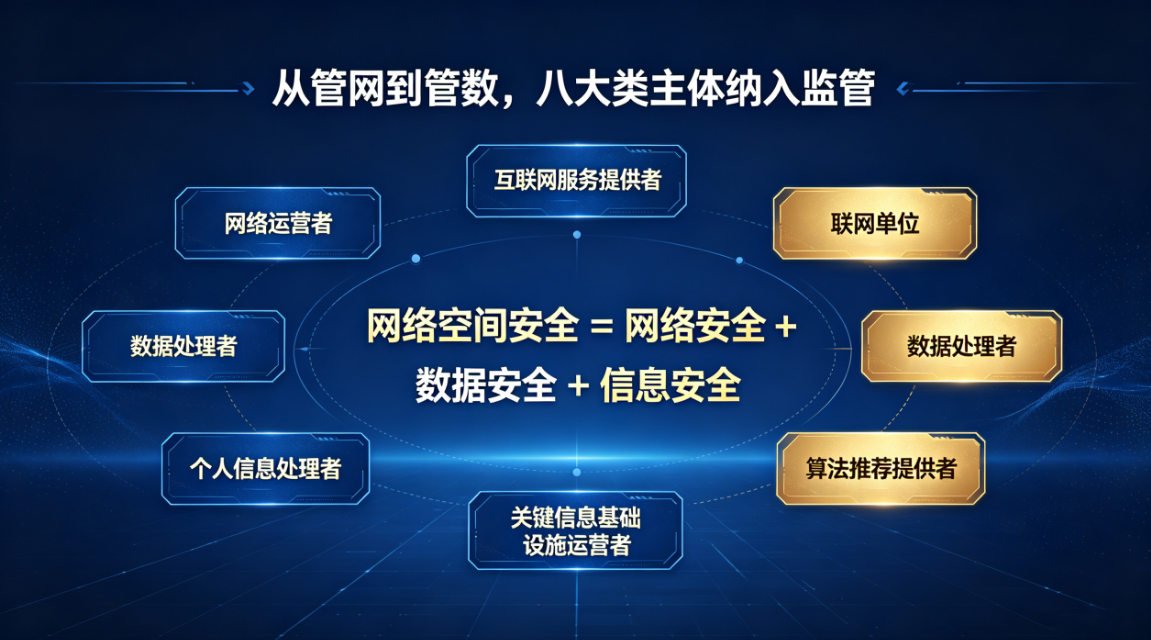
而 176 号令提出全新定义:网络空间安全 = 网络安全 + 数据安全 + 信息安全👉监管对象扩大至八大类主体,数据处理者、个人信息处理者首次独立列为法定检查对象不管属于哪个行业,只要采集、处理数据和个人信息,公安就有权开展监督检查。
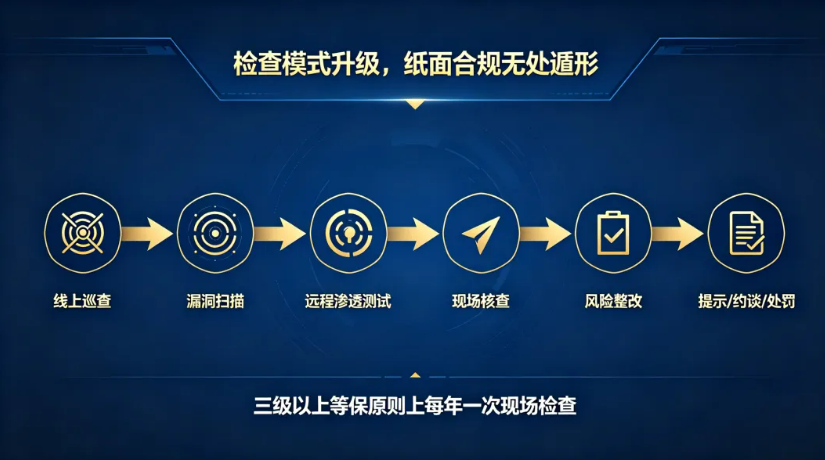
👉检查范围新增三大板块:数据安全、个人信息保护、算法安全 👉检查手段升级:线上巡查、漏洞扫描、渗透测试、现场核查多方式组合;处置方式新增公安提示函、约谈、跨部门通报等手段。
不少企业还停留在旧认知:数据安全归网信部门,公安只管网络安全事故。
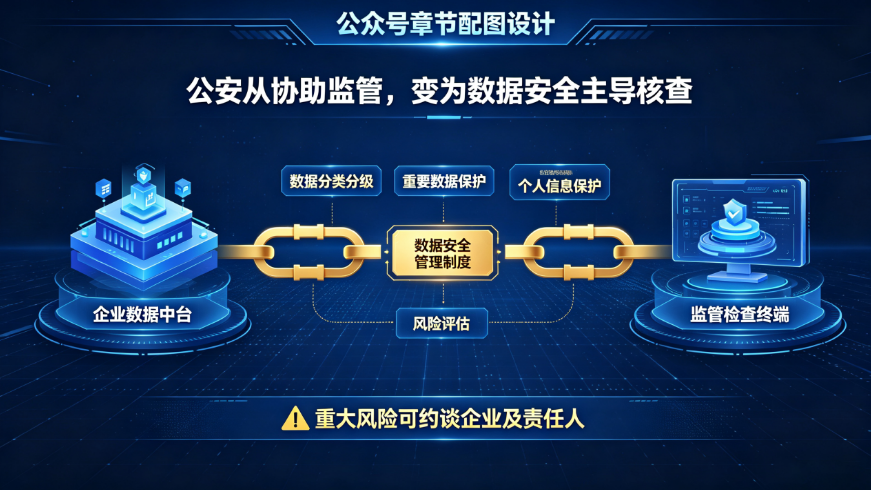
新规直接打破权责边界,公安机关可以直接开展数据安全监督检查,核查事项对标《数据安全法》《个人信息保护法》全部法定义务,重点核查 5 项内容:
✅ 是否完成数据分类分级工作
✅ 是否落实重要数据保护措施
✅ 是否建立完整的数据安全管理制度
✅ 是否定期开展数据安全风险评估
✅ 是否落实个人信息保护相关义务
一旦企业数据处理存在重大风险或发生安全事件,公安可直接约谈企业及相关责任人。数据合规不再只是 IT 部门工作,是全企业共同承担的法定责任❗
这是极易被忽略,但风险极高的新增考核点📌
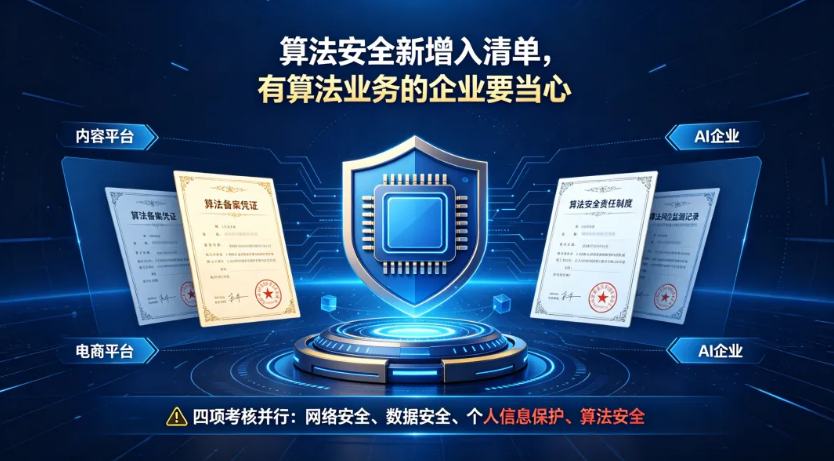
新规明确,公安机关需要核查企业算法安全主体责任落实情况,检查算法推荐管理制度与技术防护措施。
对于内容平台、电商企业、AI 企业,未来公安检查需要同时通过四项考核:网络安全、数据安全、个人信息保护、算法安全。
拥有算法推荐业务的企业,尽快补齐这三项材料:
▪️算法备案凭证
▪️算法风险监测记录
▪️算法安全责任制度
过去很多企业靠临时补材料应付现场检查,这套模式在新规下失效。
完整检查流程:
线上巡查 → 漏洞扫描 → 远程渗透测试 → 现场核查 → 风险整改 → 提示 / 约谈 / 处罚
🔹线上巡查:开展网络巡查、能力测试、漏洞扫描,不干扰业务运行
🔹远程检测:市级以上公安可做漏洞探测、渗透测试,提前 3 个工作日告知,无需企业同意
🔹线下现场核查:针对风险点实地核验,杜绝虚假制度
🔹分级处置:从提示函、约谈,跨部门通报到行政处罚,形成闭环
三级以上等保网络运营者,原则上每年一次现场检查,网安检查转为常态化。行业主管部门已核验结果可复用,减少企业重复迎检压力。
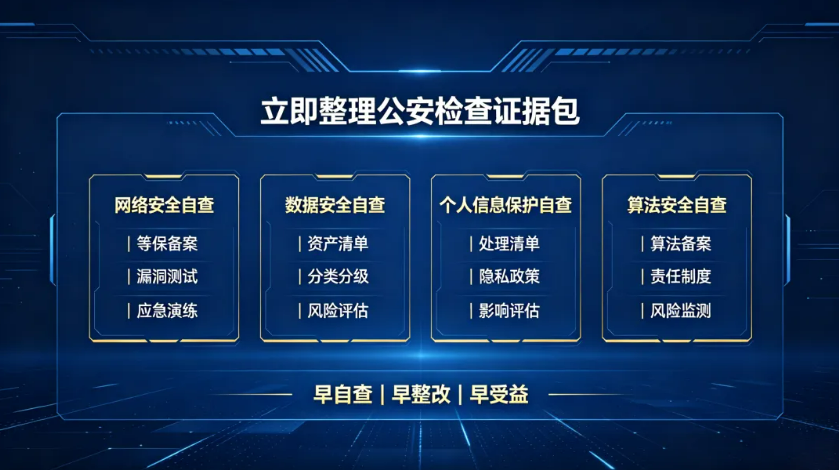
窗口期十分紧张,提前自查,备好全套证据材料:
🔹网络安全自查等保定级备案完整,测评报告在有效期;定期漏洞扫描、渗透测试;应急预案、安全演练资料齐全。
🔹数据安全自查梳理数据资产清单;完成数据分类分级、识别重要数据;留存风险评估报告;完善安全事件处置台账。
🔹个人信息保护自查梳理个人信息处理清单;隐私政策和业务实际保持一致;落地防护技术;按需完成个人信息保护影响评估。
🔹算法安全自查(有算法业务才需要)完成算法备案;建立算法安全责任制度;搭建算法风险监测处置机制。
176 号令释放最关键信号:监管检查常态化。
不要再等监管上门才临时补制度、补文档。年度现场检查的背景下,安全合规不能只停留在纸面,需要搭建持续运转的合规体系。
转变思路:不要思考 “公安来了怎么办”,而是自问:如果今天公安上门检查,我们扛得住吗?
10 月 1 日正式进入执法阶段,窗口期有限,尽快启动风险排查,补齐合规短板,不要让数据合规拖累企业发展。
新规落地,监管明确。对于数据处理企业而言,这既是挑战,也是夯实数字底座、完善数据治理的机会。
早自查、早整改、早受益,不要浪费仅剩的整改窗口期。
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。