2026 年 2 月,卫健委等五部门印发《医疗卫生机构数据安全和个人信息保护管理办法(试行)》(国卫规划发〔2026〕6 号)——医疗数据安全第一次有了专项办法,数据分级、加密存储、日志留存成了带文号的硬要求(据公开信息)。这不是一次孤立发文:2022 年《医疗卫生机构网络安全管理办法》立下总纲,2025 年《网络数据安全管理条例》施行,到 2026 年医疗数据安全专项办法落地——要求一步步加码、越管越细,本身就说明国家有多重视医疗数据安全。而文件终归要落到具体的机构单位:每一家医院、每一套 HIS,都要有人对上号、负起责。承接这份要求的,正是医院里分管数据安全与信息化的人——你们要同时答对两道题:勒索来了防不防得住,专项检查来了交不交得出证据。你的 HIS,答得上来吗?
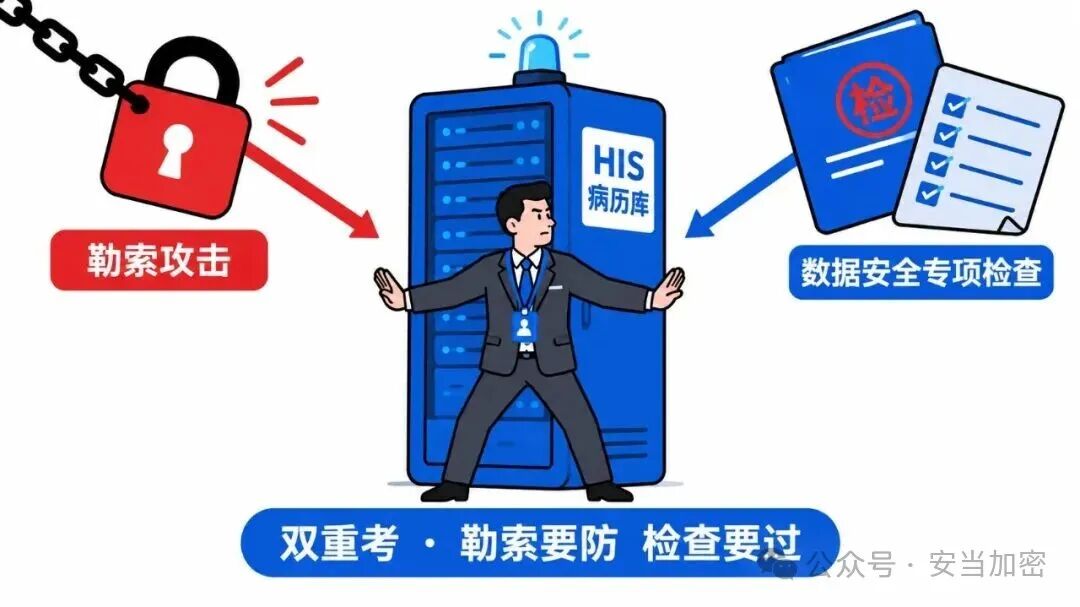
医院今年要同时过两道关:一道是勒索攻击(锁库要赎金),一道是数据安全合规(加密、分级、留痕成硬条款)。先看监管锚点全貌:
一句话概括新变化:以前防勒索是「信息科自己的事」,现在数据加密、备份、留痕都被写进办法——勒索攻不攻得进来是一回事,数据保没保住、拿不拿得出证据是另一回事。
| 医疗数据安全专项办法,分级+加密+留痕 | |||
| 核心/重要数据加密存储,优先国密 | |||
| 重要个人信息重点保护、最小访问 | |||
| 加密前拦截,别等加密发生 | |||
| 备份隔离、备份数据可恢复是底线 | |||
| 密钥统一托管、优先国密算法 | |||
| 重要数据相关日志留存≥3 年(据公开解读) | |||
| 勒索应急预案+演练,缩短恢复时间 | |||
| 看密文实效、看能否当场举证 |
核心变化一句话:医院数据库,从「明文跑起来就行」变成「必须认证到人、必须加密、必须留痕、出事了必须能举证」——每一条都同时指向勒索防御与数据合规。
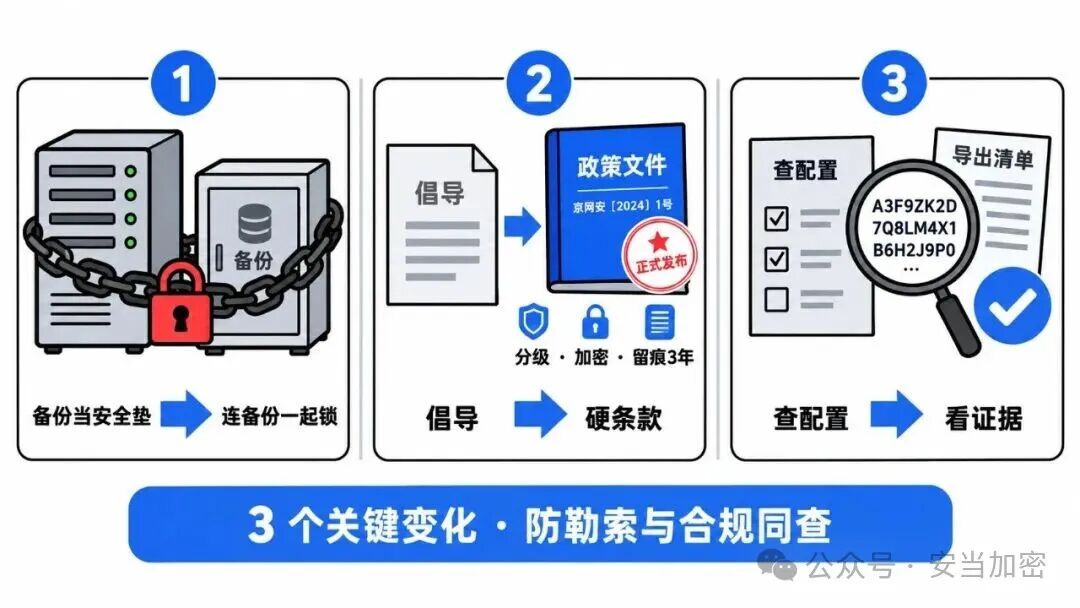
勒索换打法 / 新规硬条款 / 检查看证据
2025 年以来国内多家医院公开披露遭勒索(据公开报道,不点名个案),共性手法已不是「点链接中毒」:攻击者先通过 RDP 弱口令、未打补丁的服务器、第三方远程运维端口潜入,横向移动到 HIS 核心区,连生产带备份一起加密。双重勒索下,备份若与生产同网段,等于把「恢复希望」也一起锁了。
国卫规划发〔2026〕6 号(试行)按核心/重要/一般给医疗数据分级,要求加密存储优先采用国密算法、重要数据相关日志留存不少于 3 年、核心系统落实密评(据公开信息)。过去「信息科自己看着办」的防勒索手段,现在直接对应到带文号的合规项。
等保测评、数据安全专项检查看的不再是「你买了什么设备」,而是数据库里是不是真密文、日志能不能当场导出、钥匙由谁管。测评现场要的是证据链:谁、何时、取了哪张表、导出到哪——拿不出来,等于没做。
要求拆解: 核心/重要数据加密存储,三级系统优先国密 SM4;病历库不能明文落盘,更不能被直接拷走解析。
产品角色: 落到 TDE 透明加密——部署在数据库存储层,对病历、检查、收费等敏感表加密,HIS 无感知、SQL 无改动,读写自动加解密;即使文件被拷走,没有密钥也只是密文。DBA 拿到的、攻击者拿到的,都不是明文。
要求拆解: 身份证号、手机号、诊断信息等敏感个人信息重点保护,按角色最小可见,不能一个账号查到全院。
产品角色: 落到 DBG 数据库加密网关——在 SQL 层做字段级加密与动态脱敏:身份证、手机号等敏感字段加密存储,运维/第三方按角色返回脱敏结果;护士只能看本科室患者,越权查询在网关这一层就被拦住。
要求拆解: 新规与等保都强调「积极防御、主动防御」;对勒索来说,理想结果是加密动作不发生,而不是发生后靠恢复兜底。
产品角色: 落到 RDM 防勒索——进程白名单 + 行为特征双引擎:只有预配置的可信进程能访问受保护目录,勒索进程「不认识就拦」;再叠加文件批量加密、扩展名异常等行为监测,加密动作发生前触发拦截与告警,把「事后恢复」提前成「事前拦截」。
要求拆解: 勒索多半不是「黑进来」而是「走进来」——RDP 弱口令、共用账号、第三方远程维护端口,都等于把门钥匙交给别人。医院 HIS 等核心系统按等保三级,身份鉴别要求身份唯一、双因子认证(其中一种用密码技术);新规的最小授权同样要求「谁在访问、什么身份」说得清。
产品角色: 落到 ASP 统一身份认证——以「科室/系统=组织单元」纳管医院账号,SSO 单点登录;运维通道、第三方远程维护登录强制 MFA(UKey/OTP 硬件因子),临时授权到期自动回收;DBA 等特权账号按需授权、全程留痕。入口先认得到人,后面的加密与拦截才派得上用场。
要求拆解: 用了加密,钥匙就要有人管:生成、存储、使用、轮换、销毁全程可控,优先国密算法,禁止明文散落。
产品角色: 落到 KSP 密钥管理系统 + HSM 国密密码机——TDE、DBG 的加密密钥统一由 KSP 托管,私钥存 HSM 硬件、不可导出、自动轮换、全程审计;密评与数据安全核查问「密钥由谁管」,答案是一本台账,不是一堆配置。
要求拆解: 重要数据相关日志留存不少于 3 年(据公开解读),操作留痕、防篡改、可溯源;勒索事件有应急预案并定期演练。
产品角色: ASP 记录「谁登录、谁授权」,TDE/DBG 记录加解密与访问,RDM 记录拦截事件,KSP 记录密钥操作——各环节日志汇成「谁、何时、做了什么」的完整证据链;日志集中留存、防篡改,测评或事件溯源时能当场导出,把「被动解释」变成「主动提交」。
把病历库从「明文裸奔、事后恢复」切到「密文落盘、加密前拦截」,入口、数据、密钥三条线要同时立住——这套底子的运转链路是:
┌────────────────────────────────────────────────────────────┐ │ KSP 密钥管理系统 + HSM 国密密码机(密码底座) │ │ 密钥统一托管 │ 私钥不出硬件 │ 自动轮换 │ 全程审计 │ └──────┬─────────────────────────────────────────────┬─────────┘ │ 供数据加密密钥 │ 供认证证书/签名密钥 ┌──────┴──────────────┐ ┌──────────┴───────────────┐ │ 数据域 · TDE 透明加密 │ │ 身份域 · ASP 统一认证 │ │ ├ DBG 字段加密 / 脱敏 │ │ 登录 MFA │ 运维双因子 │ │ │ 密文落盘 │ 字段上锁 │ │ UKey/OTP │ 第三方临时授权 │ │ └ 病历 / 影像 / 检查 │ │ 一人一账号 │ 审计到人 │ └───────────┬────────────┘ └────────────────────────┘ │ 保护核心数据目录 ┌───────────┴───────────────────────────────────────────────┐ │ RDM 防勒索(主动拦截) │ │ 进程白名单 │ 行为特征 │ 加密前拦截告警 │ └───────────────────────────────────────────────────────────┘ 拦截勒索:加密动作发生前就被拦下
一句话记忆点:入口由 ASP 认得到人,数据在 TDE/DBG 里变密文,勒索在 RDM 前被拦下,钥匙由 KSP 锁进硬件——防勒索和过检查,用同一套底子。
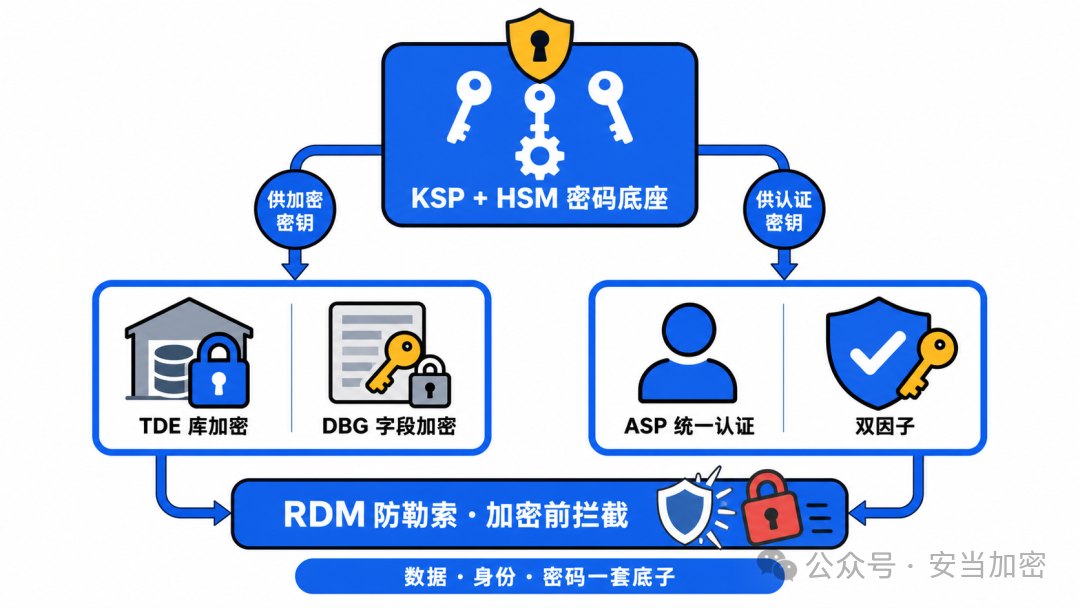
数据、身份、密码一套底子
从第 2 阶段起就可以边整改边自查——勒索防护和数据安全合规要的是「已经开始动、能拿出证据」,不是「等我全改完再说」。
医院把几十年病历、影像、检查数据装进同一套 HIS/PACS,这本是诊疗效率的必然;但当勒索攻击把「数据当人质」、当数据加密与留痕写进 2026 年新规,「明文裸奔 + 事后恢复」的老底子就真的不够用了——加密要真、勒索要拦、钥匙要锁、日志要够。
国卫规划发〔2026〕6 号 已经施行,勒索攻击没有节假日。下一次被凌晨叫醒时,你的系统是当场拿出密文和证据链,还是只能看着锁库红字干等?答案早就写在你今天的加密配置、拦截策略和日志留存里。
附:参考来源列表
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。