医疗数据,是每个人最特殊、最敏感的隐私资产。
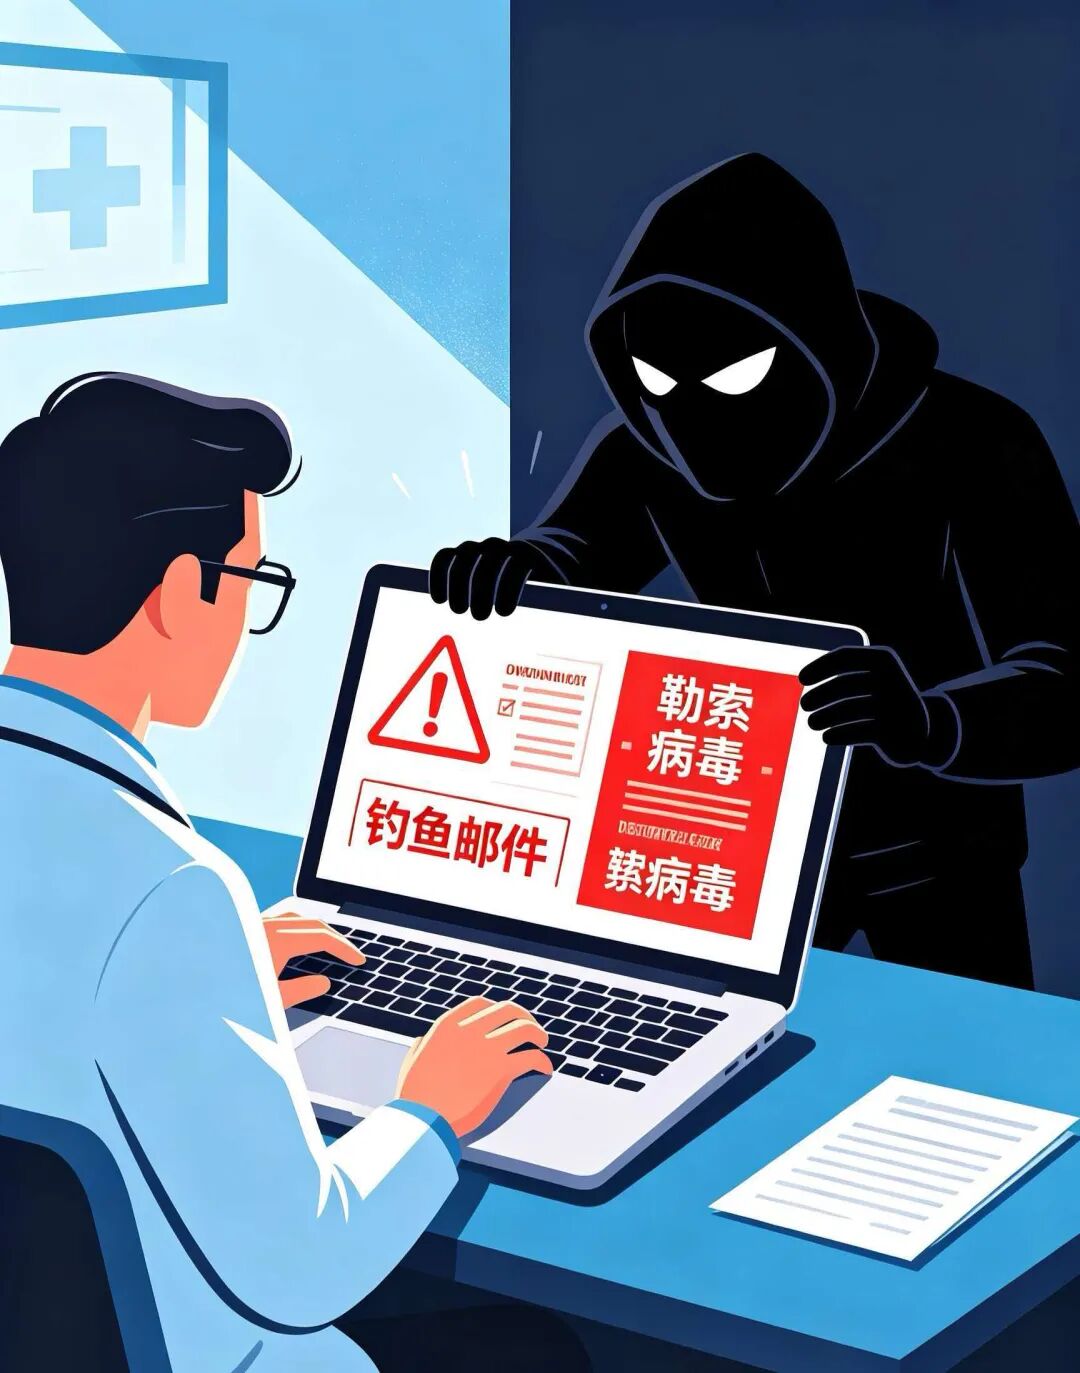
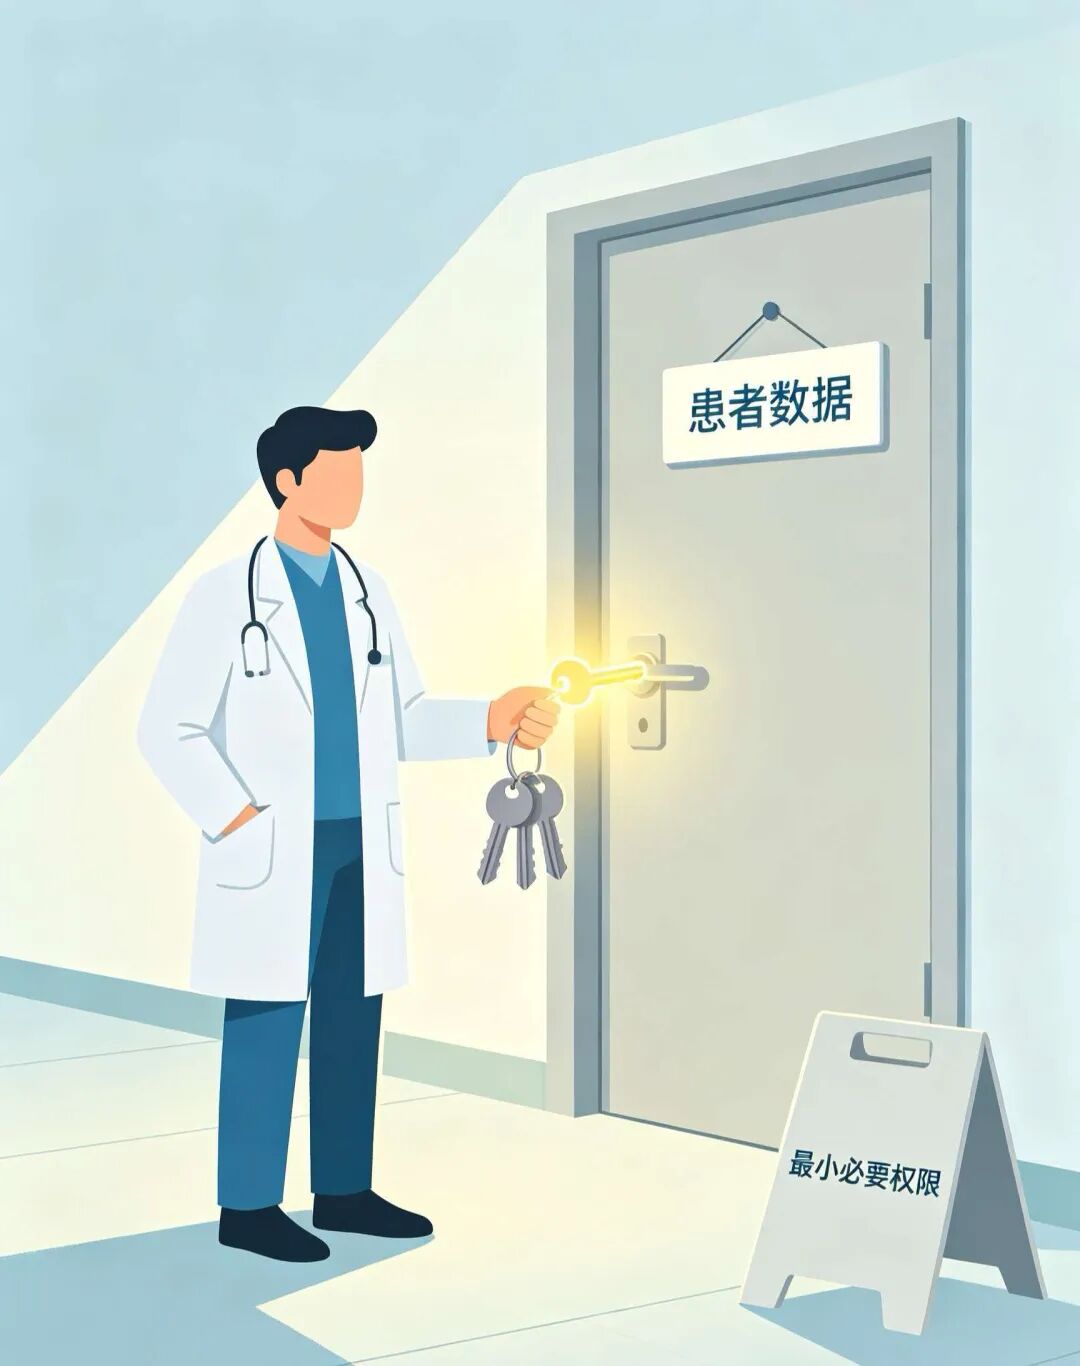
电子病历、检查报告、就诊记录、医保信息,这些承载个人健康秘密的数据,既是智慧医疗高效运转的基础,也成为网络不法分子重点觊觎的目标。 一旦安全防线失守,不仅患者隐私遭到泄露,还可能诱发精准诈骗,甚至造成医院业务系统瘫痪,直接威胁正常诊疗秩序。 随着数字化医疗持续推进,线上挂号、线上阅片、远程会诊全面普及,方便群众就医的同时,勒索病毒攻击、钓鱼邮件入侵、账号越权访问、内部操作风险等多重安全挑战也随之而来。 医疗行业的网络安全,核心就是守好海量患者数据安全,守护群众的健康隐私。 很多人以为数据泄露离日常医疗很远,实则风险潜藏在各个环节。 外部黑客利用系统漏洞发起攻击,植入勒索病毒加密医院核心业务数据,要挟换取赎金;伪装成工作邮件的钓鱼链接,一不小心点击就会造成内网沦陷;弱口令、高危端口开放,给暴力破解留下可乘之机。 风险不只来自外部。内部账号权限管理不严、违规拷贝导出病历数据、移动存储设备随意接入内网、第三方合作机构数据管控疏漏,同样会造成患者健康信息外泄,带来法律与声誉双重风险。 一份病历的泄露,对机构是合规问责,对普通人,可能是无休止的骚扰、诈骗。 保护医疗数据安全,从来不是信息部门一个科室的事,而是每一位医务工作者的共同责任。 ✅强化思想教育,绷紧数据安全之弦 把医疗数据安全、患者隐私保护纳入全员常态化学习。跳出条文式学习,结合行业真实安全案例开展警示教育,读懂《网络安全法》《数据安全法》《个人信息保护法》对医疗信息保护的硬性要求。 让临床、医技、行政、后勤每一个岗位明白:病历不能随意截图转发,患者信息不得私自留存外传,办公终端严防钓鱼邮件、不明U盘,守住手中每一条健康数据。 ✅抓实风险排查,堵住数据管理漏洞 安全防护,预防大于处置。聚焦数据全生命周期开展隐患排查,紧盯账号权限分配、服务器安全配置、数据访问审计、备份恢复机制等关键环节。 严格落实分级权限管控,做到“最小必要访问”,谁访问、谁操作、全程留痕可追溯。对排查发现的安全隐患建立清单,闭环整改,把风险消解在发生之前,从源头遏制数据泄露隐患。 ✅强化应急处置,提升实战防御能力 不怕一万,就怕万一。常态化开展网络安全应急演练,模拟病毒入侵、非法窃取患者数据、业务系统中断等真实场景,检验应急预案,打磨处置流程。 完善数据备份策略,确保极端情况下核心病历、业务数据可恢复,最大限度降低网络突发事件对看病就医的冲击,守住诊疗服务底线。 ✅立足行业特点,兼顾对内管理与对外科普 拒绝形式化宣传,紧扣医疗行业痛点。对内压实主体责任,明确分管责任,把数据安全嵌入日常医疗业务流程;面向就诊群众科普医疗隐私保护常识,提醒大家妥善保管就诊凭证,不轻信以病历、医保为由的陌生来电,守护自身健康隐私。 网络安全为人民,网络安全靠人民。 智慧医疗带给我们便捷,安全是一切便捷的前提。医疗数据安全防线,既要靠制度、靠技术筑牢堡垒,更要靠每一位卫健从业者恪尽职守,也需要广大群众提高警惕。 以安全护航健康,以责任守护隐私。让我们共同守护好宝贵的医疗数据,营造安全可靠的数字化就医环境。 结语:医疗数据无小事,安全防线人人守。认清风险:医疗数据面临哪些威胁?
多向发力,织密医疗数据防护网
医患同心,共护健康数字净土
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。