一、审计不是“补日志”,而是合规与取证的基础设施
医疗数据已不再是医疗信息系统的附属品,而是医院运转、诊疗、决策、科研的“新血液”。数据每一次在HIS、EMR、LIS、PACS之间,在院内院外、医生患者、机构平台之间的流转都在创造极高的医疗价值。
但另一面是,医疗行业的数据安全水位,远远落后于金融,电信等其他行业。长期以来,“重业务、轻安全、事情多、人员少”的发展惯性,让大多数医院的安全建设停留在防火墙、杀毒软件的“古典时代”。数据资产理不清、访问权限管不住、操作行为看不见——这是绝大多数医疗机构的真实底色。当数据成为核心生产要素,这种基础薄弱不再是“短板”可以形容的,而是致命的隐患。
更严峻的是,风险从未像今天这样巨大。医疗健康数据因其高价值、高敏感性,已成为黑产眼中的“硬通货”,单条患者信息的黑市价格远超信用卡数据。从勒索病毒对HIS系统的精准绞杀,到内部人员批量拖取病历信息,再到第三方接口成为数据泄露的“隐形后门”——攻击面在指数级扩张,而大多数医院的防御视野却仍局限在网络边界。每一次泄露事件,损害的不仅是医院声誉,更是公众对医疗体系的信任底线。
在这样的背景下,我们必须回答一个根本问题:医疗数据安全,第一步该迈向哪里?
答案不是盲目堆砌昂贵的主动防御设备——在基础尚未夯实之前,任何高阶防护都是空中楼阁。第一步,就是审计。
审计,是安全世界的“第一性原理”。它不创造数据,却让数据的每一次流动被看见;它不阻断攻击,却让每一次越权、每一次拖库、每一次异常调阅留下不可磨灭的数字足迹。只有先“看见”,才能谈“管控”;只有先“留痕”,才能谈“溯源”;只有先“审计”,才能谈“治理”。
二、隐私外流与行政倒逼:医疗审计体系建设迫在眉睫
2023年12月,周海媚女士在北京顺义某医院抢救期间,涉事职工符某某利用工作便利将电子病历拍照发至微信群,警方通报依法行政拘留,涉事职工暂停执业。2026年3月,张雪峰在苏州大学附属第四医院抢救期间,特殊治疗知情同意书、超声诊断报告等敏感文书在网络流传,卫健委介入调查。
两起事件表面是个别人违规,底层是同一类系统性缺失:应用层不知“谁以什么业务身份看”、终端层不管“截图拍照U盘”、网络层不控“微信群邮件外发”、数据库层只留SQL不见真人;更致命的是,各设备日志分散,出事后靠人工逐台查、靠舆情倒推人,证据链早已断裂。医疗底子薄、数据又极敏感,靠机构自查远赶不上风险,这正是国家以行政手段强力介入的直接动因。
2026年2月14日,国家卫生健康委、公安部、国家网信办、国家中医药局、国家疾控局联合印发《医疗卫生机构数据安全与个人信息保护管理办法(试行)》(国卫规划发〔2026〕6号),自印发日起施行。这部新规用行政监管把数据安全从“倡导”推向“建制”
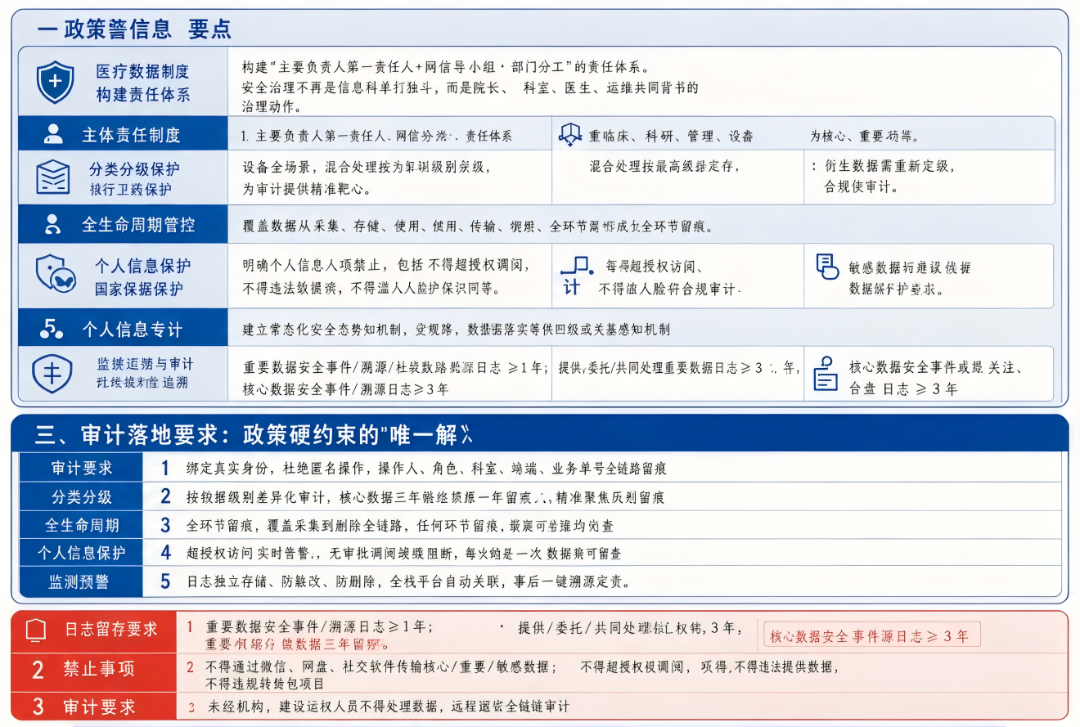
1.主体责任制度:医疗卫生机构主要负责人为第一责任人,县级以上机构建网信领导小组,按“管业务必须管安全”“谁运营谁负责”分解到业务与信息部门。安全不再是信息科的单打独斗,而是院长、科室、医生、运维共同背书的治理动作,为定责提供了最高层级的制度依据。
2.分类分级保护:医疗卫生数据分为核心、重要、一般三类;临床、科研、管理、设备数据全纳入,混合处理就高不就低,衍生与汇聚数据重新定级,机构定期梳资产、识重要数据、报属地卫健。
3.全生命周期管控:收集、存储、使用、加工、传输、提供、公开、删除全环节提要求;重要数据境内存储、落实等保三级,核心数据按场景落实等保四级或关基保护。从患者挂号到病历归档、从内部调阅到第三方共享,每一个流转节点都必须留下审计痕迹,形成无死角的监控闭环。
4.个人信息专护:办法明确个人信息八项禁止,包括不得超授权调阅、不得违法提供、不得滥用人脸识别等;机构须自行或委托开展个人信息保护合规审计。对电子病历、检验影像、遗传信息等高度敏感内容,审计必须做到“超授权即告警、无审批不调阅、每一次触碰留印痕”。
5.监测预警与审计追溯:这是办法最硬核的审计条款:建立常态化安全态势感知机制,重要数据处理安全事件/溯源日志不少于1年,向他人提供、委托处理、共同处理重要数据不少于3年,核心数据安全事件溯源不少于3年。日志须独立存储、防删除、防覆盖、防越权改写,确保事后可回放、可定责、可取证。
而第五个维度,明确指出审计体系作为基础必须夯实、筑牢,绝不能被理解为“装几个设备”就够了,而应按建成覆盖业务操作、接口调用、数据库访问、终端外发的全链路行为系统。其应达到的程度,可概括为三句话:操作必须留痕、前后必须成链、记录必须可溯且不可改。
第一,强制留痕——让每一次操作都绑定“真实行为人”。
审计必须穿透应用层,覆盖电子病历书写修改、处方开立停用、检查报告发布、检验调阅、护理记录修正、科研数据抽取等核心业务,完整记录操作人身份、角色、终端、时间等等。依据《网络安全法》《数据安全法》及等保2.0安全审计要求,审计需覆盖每个用户与重要安全事件;《医疗卫生机构数据安全和个人信息保护管理办法(试行)》进一步强调操作痕迹可追溯,目标是杜绝“前台无痕、后台改数”,让任何敏感数据访问都能还原到具体的医护人员。
第二,完整证据链——实现“应用—身份—接口—数据库”的全息闭环。
单看应用点击,不知最终落了哪张表;单看数据库SQL,只见连接池不见真人。合格的审计体系必须将前端菜单操作、统一认证身份、数据库源账号与SQL对象、返回或影响结果深度关联。互联网医院、医保平台、第三方检验等外联接口同样纳入审计视野,形成贯穿院内院外、人机交互、前后端的完整证据链条。这不仅是等保“安全管理中心+三重防护”的落地要求,更是医疗纠纷、内部违规、监管取证中能够拿出“铁证”的前提。
第三,全程可追溯且不可篡改——审计记录本身必须是“安全资产”。
审计日志应独立归集、集中存储,要独立于业务系统或数据库自身。电子病历归档修改、统方行为、批量查询等特殊操作需长期可查。在统方回扣、熟人查询、数据泄露等场景中,审计输出应直接作为定责依据,而非可被抵赖的零散文本。
办法的价值,是用行政刚性把审计从“可选项”变成“必答题”;而全栈式审计方案的价值,是把这道必答题答成“满分卷”。当每一次数据流动都被看见、被记录、被关联,医疗数据安全才真正从“被动合规”走向“主动治理”——这既是国家法规的深层意图,也是云集至全栈式审计方案的核心使命。
三、全栈式审计方案:五类探针、一个平台、全链关联
医疗行业是典型的高密度敏感数据场景,患者电子病历、检查检验报告、身份信息、医保结算记录等核心隐私数据,在院内多业务系统、多人员角色、跨机构外部平台之间高频流转,数据流动路径复杂、触点繁多。
从院内业务链路来看:医护人员、运维人员通过办公终端接入 HIS、EMR 等核心业务系统,在终端本地完成病历查阅、导出、U 盘拷贝等操作;业务系统底层对接数据库集群,所有病历调取、处方录入、医保结算等操作,最终都会转化为数据库访问行为;业务系统通过 API 接口,完成院内多系统之间的数据交互。在院外互通链路中,医院还需要持续和医保平台、银医平台、区域全民健康信息平台、民政残联系统、传染病直报系统、病案上报平台、第三方支付(微信 / 支付宝)等数十类外部平台进行跨网数据交互,大量敏感患者数据通过边界向外传输。
整条数据流上,每一个节点都潜藏数据安全风险:数据库层面存在运维人员越权查询、批量拖库风险;业务应用层面存在账号共用、违规查阅他人病历的风险;终端侧存在医护人员私自导出、U 盘拷贝病历,拍照外传的风险;网络边界存在敏感数据违规外发的风险;API 接口在和外部平台对接时,存在接口调用失控、数据传输泄露的风险。传统建设思路中,医院会分步部署各类单点安全产品:网络 DLP、终端 DLP、应用审计、数据库审计、API 审计等,分别针对不同节点做安全监测。但这类分散式建设,天然形成了安全能力孤岛与日志孤岛。
各类审计设备各自独立采集日志,操作记录分散存储在数据库审计、终端 DLP、网络审计、应用审计等不同硬件与系统中,日志格式不统一、时间戳难以对齐、主体身份无法自动关联。当发生疑似数据泄露、违规访问事件,需要开展事后溯源、事件取证时,传统模式只能依靠安全运维人员人工介入:逐个登录不同安全设备,在海量日志大海中检索线索,人工比对时间、账号、IP 等信息,尝试把数据库访问行为、业务系统操作、终端拷贝动作、网络外发行为串联起来。
这套方式仅在理论上具备可行性。真实医院场景下,每日产生的操作日志可达千万级别,跨系统人工检索工作量巨大,极易出现日志遗漏、时序错乱、行为断链等问题。很多时候,运维人员只能找到片段化的操作记录,无法还原 “谁,在什么时间,通过哪个终端,登录哪个业务系统,访问了哪条患者数据,之后通过什么方式把数据外发至何处” 的完整事件闭环。一旦无法完整还原事件链条,就无法精准定位责任人,难以完成事件定性、固定取证材料,安全审计的价值大打折扣。
针对上述情况,云集至推出全栈式审计方案,以网络 DLP、终端 DLP、应用审计、数据库审计、API 审计作为遍布数据流转链路的感知探针,对院内、院外全部数据交互场景进行持续监测,实现数据流转全路径无盲区、无死角审计,覆盖 HIS、EMR、底层数据库、办公终端、网络边界以及医保平台、传染病直报系统、第三方支付等外部互联系统间的全部数据行为。
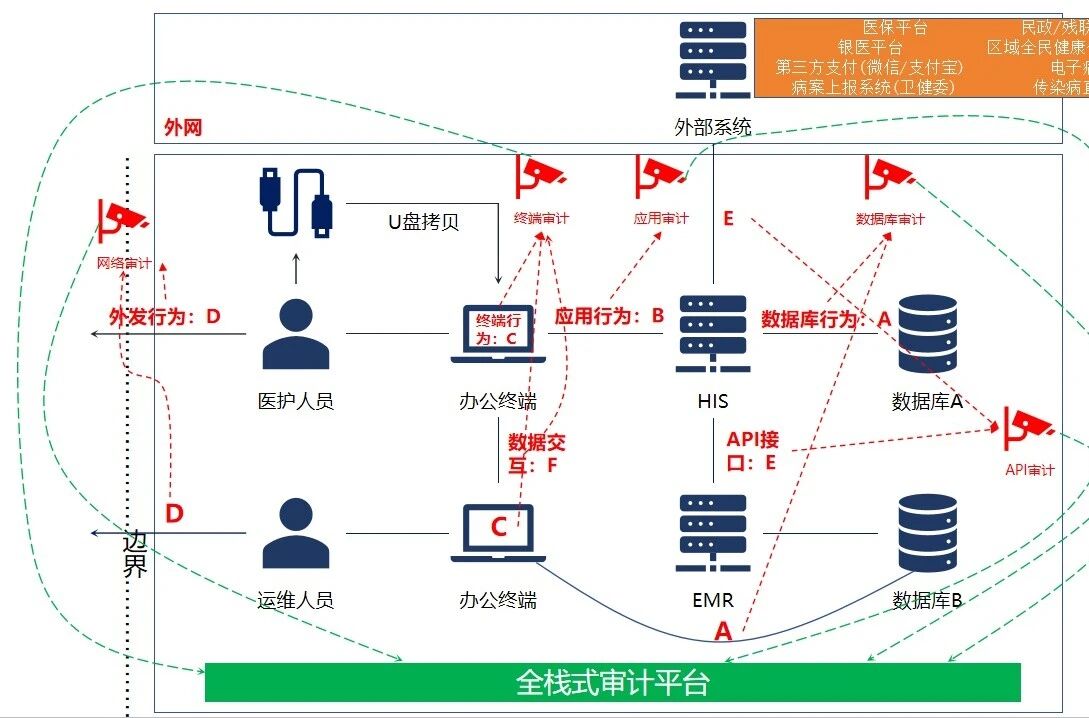
同时为了解决数据链路长、交互对象多、日志碎片化、溯源取证难的核心痛点,进一步提供全栈式审计平台,打破单点安全产品的壁垒,将网络 DLP、终端 DLP、应用审计、数据库审计、API 审计能力统一纳管,完整覆盖医疗数据流通的全部节点,达成自动关联、智能分析、快速取证的目标。
平台统一采集来自数据库、业务应用、办公终端、网络边界、API 接口的全维度行为日志,通过内置的身份关联、时序对齐、行为关联分析引擎,自动将分散在各个独立设备上的碎片化日志进行归一化处理与智能串联。不再需要人工跨设备检索、手动匹配日志线索,平台可自动把底层数据库查询行为、HIS/EMR 业务系统操作、终端本地文件拷贝、网络敏感数据外发、对接医保、疾控、第三方支付等外部平台的 API 调用行为,拼接成一条完整、连贯的事件时序链。
无论是医护人员在终端违规导出病历、运维人员批量查询患者隐私数据,还是业务系统对外推送医保、传染病上报数据过程中出现异常调用,所有涉及敏感医疗数据的访问、调取、传输、外发行为,都会被完整记录并自动关联到操作主体。当出现异常风险事件时,安全管理人员可以一键调取完整事件链路,清晰还原从数据访问到数据外发的全过程,精准锁定操作人、操作终端、操作内容与流向,实现高效事件溯源与取证。
依托全栈式审计方案,达成一条链路全景可视、一次事件自动还原,补齐医疗数据全链路安全追溯短板,为患者隐私保护、院内数据风险管控,构建起一套可监测、可追溯、可取证的一体化安全底座。
四、九大核心特性,构建医疗全栈审计能力底座
无延迟:采用旁路无感采集技术,审计过程不介入业务数据流,不会对 HIS、EMR 等医院核心业务系统造成访问延迟,保障诊疗业务不间断稳定运行。
免改造:无需对医院现有业务系统、数据库、接口代码进行二次开发与改造,快速部署上线,降低项目实施周期与业务变更风险。
高吞吐:可承载医院海量并发访问日志,应对诊疗高峰时段大批量数据交互,高负载场景下日志采集不丢包,满足医院大流量业务环境。
快检索:内置高性能检索引擎,面对千万级日志体量,支持秒级检索查询,告别传统方案漫长的日志等待、人工翻查。
易使用:平台操作界面贴合医院运维人员使用习惯,降低学习成本,事件溯源、报表导出等核心操作简单直观,无需复杂专业技能。
无盲区:依托网络 DLP、终端 DLP、应用审计、数据库审计、API 审计多探针,覆盖院内院外全部数据流转节点,消除数据审计死角。
可视化:以可视化大屏、链路图谱直观展示数据流转路径、人员操作行为,数据风险一目了然,便于管理者快速掌握全院数据安全态势。
全采集:统一采集终端、应用、数据库、网络边界、API 接口的全维度行为日志,完整收录数据访问、调取、传输、外发全链路行为记录。
平台化:将多类审计能力统一纳管,摒弃多套独立设备分散运维的模式,实现日志集中存储、统一分析、集中管理,简化运维架构。
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。