在数据要素市场化落地的当下,医疗数据的合规利用成了行业热点。
不少人想当然认定:公立医院是公共机构、靠财政拨款,其产生的所有数据自然都是公共数据,可以依规共享、开放利用。
这个看似合理的认知,其实是合规误区。
无数医疗数据项目对接、合规评审踩坑,根源都是这句错误定论。无论中央还是地方,没有任何官方文件规定公立医院数据全为公共数据,医疗数据的判定核心从来不是谁产出,而是在哪种场景产出。
01
很多人混淆了机构属性和数据属性。
公立医院具备公共服务属性,不代表其产出的每一条数据,都归属公共数据。
官方对公共数据的定义有明确边界:党政机关、企事业单位在依法履职、提供公共服务过程中产生的数据。
重点在于“行为场景”,而非“机构身份”。
仅凭医院的公立身份给数据定性,本身就违背了数据合规的核心规则,真实的医院数据,是三层属性完全不同的数据叠加体,绝不能一刀切。
02 1. 真正的公共服务数据 这类数据诞生于医院的公共服务与履职场景,比如传染病直报数据、公共卫生统计报表、区域居民健康档案汇总、医保监管核算数据等。 这类数据不绑定单一自然人隐私,关乎公共卫生与民生治理,会由卫健委、医保部门统一归集,纳入公共数据平台管理,也是唯一合规的公共属性医疗数据。 2. 受法律保护的敏感个人数据 这是医院体量最大、最容易被误判的数据。 电子病历、门诊记录、检验影像、诊疗用药记录等,都属于《个人信息保护法》明确界定的敏感个人信息。 即便数据由公立医院产生,也不会自带“公共属性”。这类数据的使用、共享、流通,必须获得患者授权,或完成严格的脱敏、匿名化处理,绝对不能以“公共数据”为名随意调用、开放。 3. 医院自有运营资产数据 内部财务收支、物资采购、人事绩效、自研专病数据库的运营模式等数据,既不服务于公共治理,也不涉及患者个人隐私,本质是医疗机构的自主业务资产。 这类数据受商业秘密、民法典相关规则保护,医院拥有合法的自主支配权,和公共数据的共享、开放规则完全割裂。 03 各地公共数据条例的表述,进一步印证了分层判定的规则。浙江、西安、深圳、新疆等地的相关规则,均明确医疗机构纳入公共服务机构范畴,但仅限其公共服务场景产出的数据,并非所有院内数据。 尤其是深圳的专项管理办法,直接拆分出卫生健康公共数据与个人敏感数据,明确二者适用不同合规体系,彻底否定了“医院数据全是公共数据”的错误认知,也给行业合规划定了清晰边界。 04 从法理层面来看,医院数据一刀切划为公共数据,本身就不符合法律规定。 《个人信息保护法》《数据安全法》搭建了双重约束框架:医疗敏感数据需个人授权,部分医疗数据归类为重要数据,流通、出境均需专项安全评估。 公共数据制度和个人信息保护制度是平行并行的两套规则,公共属性绝不会吞并患者的个人数据权益,这也是国家数据局至今仍在细化医疗数据边界、厘清场景适用规则的核心原因。 对从业者而言,无需纠结空洞的数据标签,掌握三道筛查准则,就能精准完成医疗数据合规判定。 首先,核查数据来源,确认是否源于法定履职、公共服务场景,区分公共履职与内部运营场景; 其次,筛查个人信息属性,判断是否可定位自然人,严格落实脱敏、匿名化合规要求; 最后,做好分级管控,甄别是否为重要、核心数据,按需开展专项安全评估。 05 总而言之,医疗数据合规的核心逻辑很简单:机构公立≠数据公共。 摒弃刻板的身份判定,以场景属性、隐私权益、安全分级为核心判定依据,才能避开绝大多数医疗数据合规陷阱,让医疗数据的流通、利用有理有据、安全可控。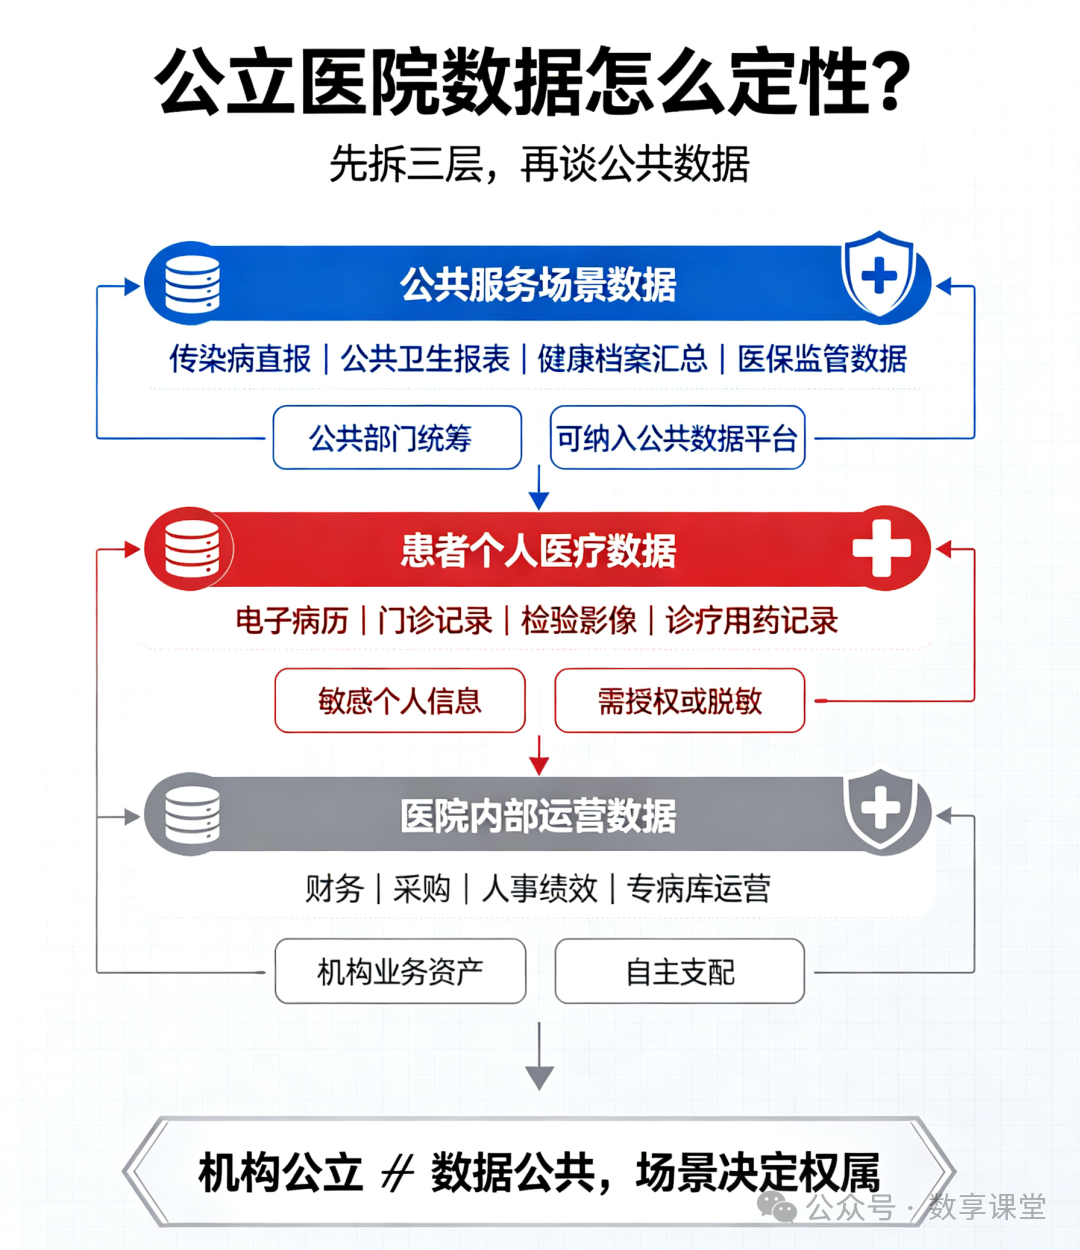
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。