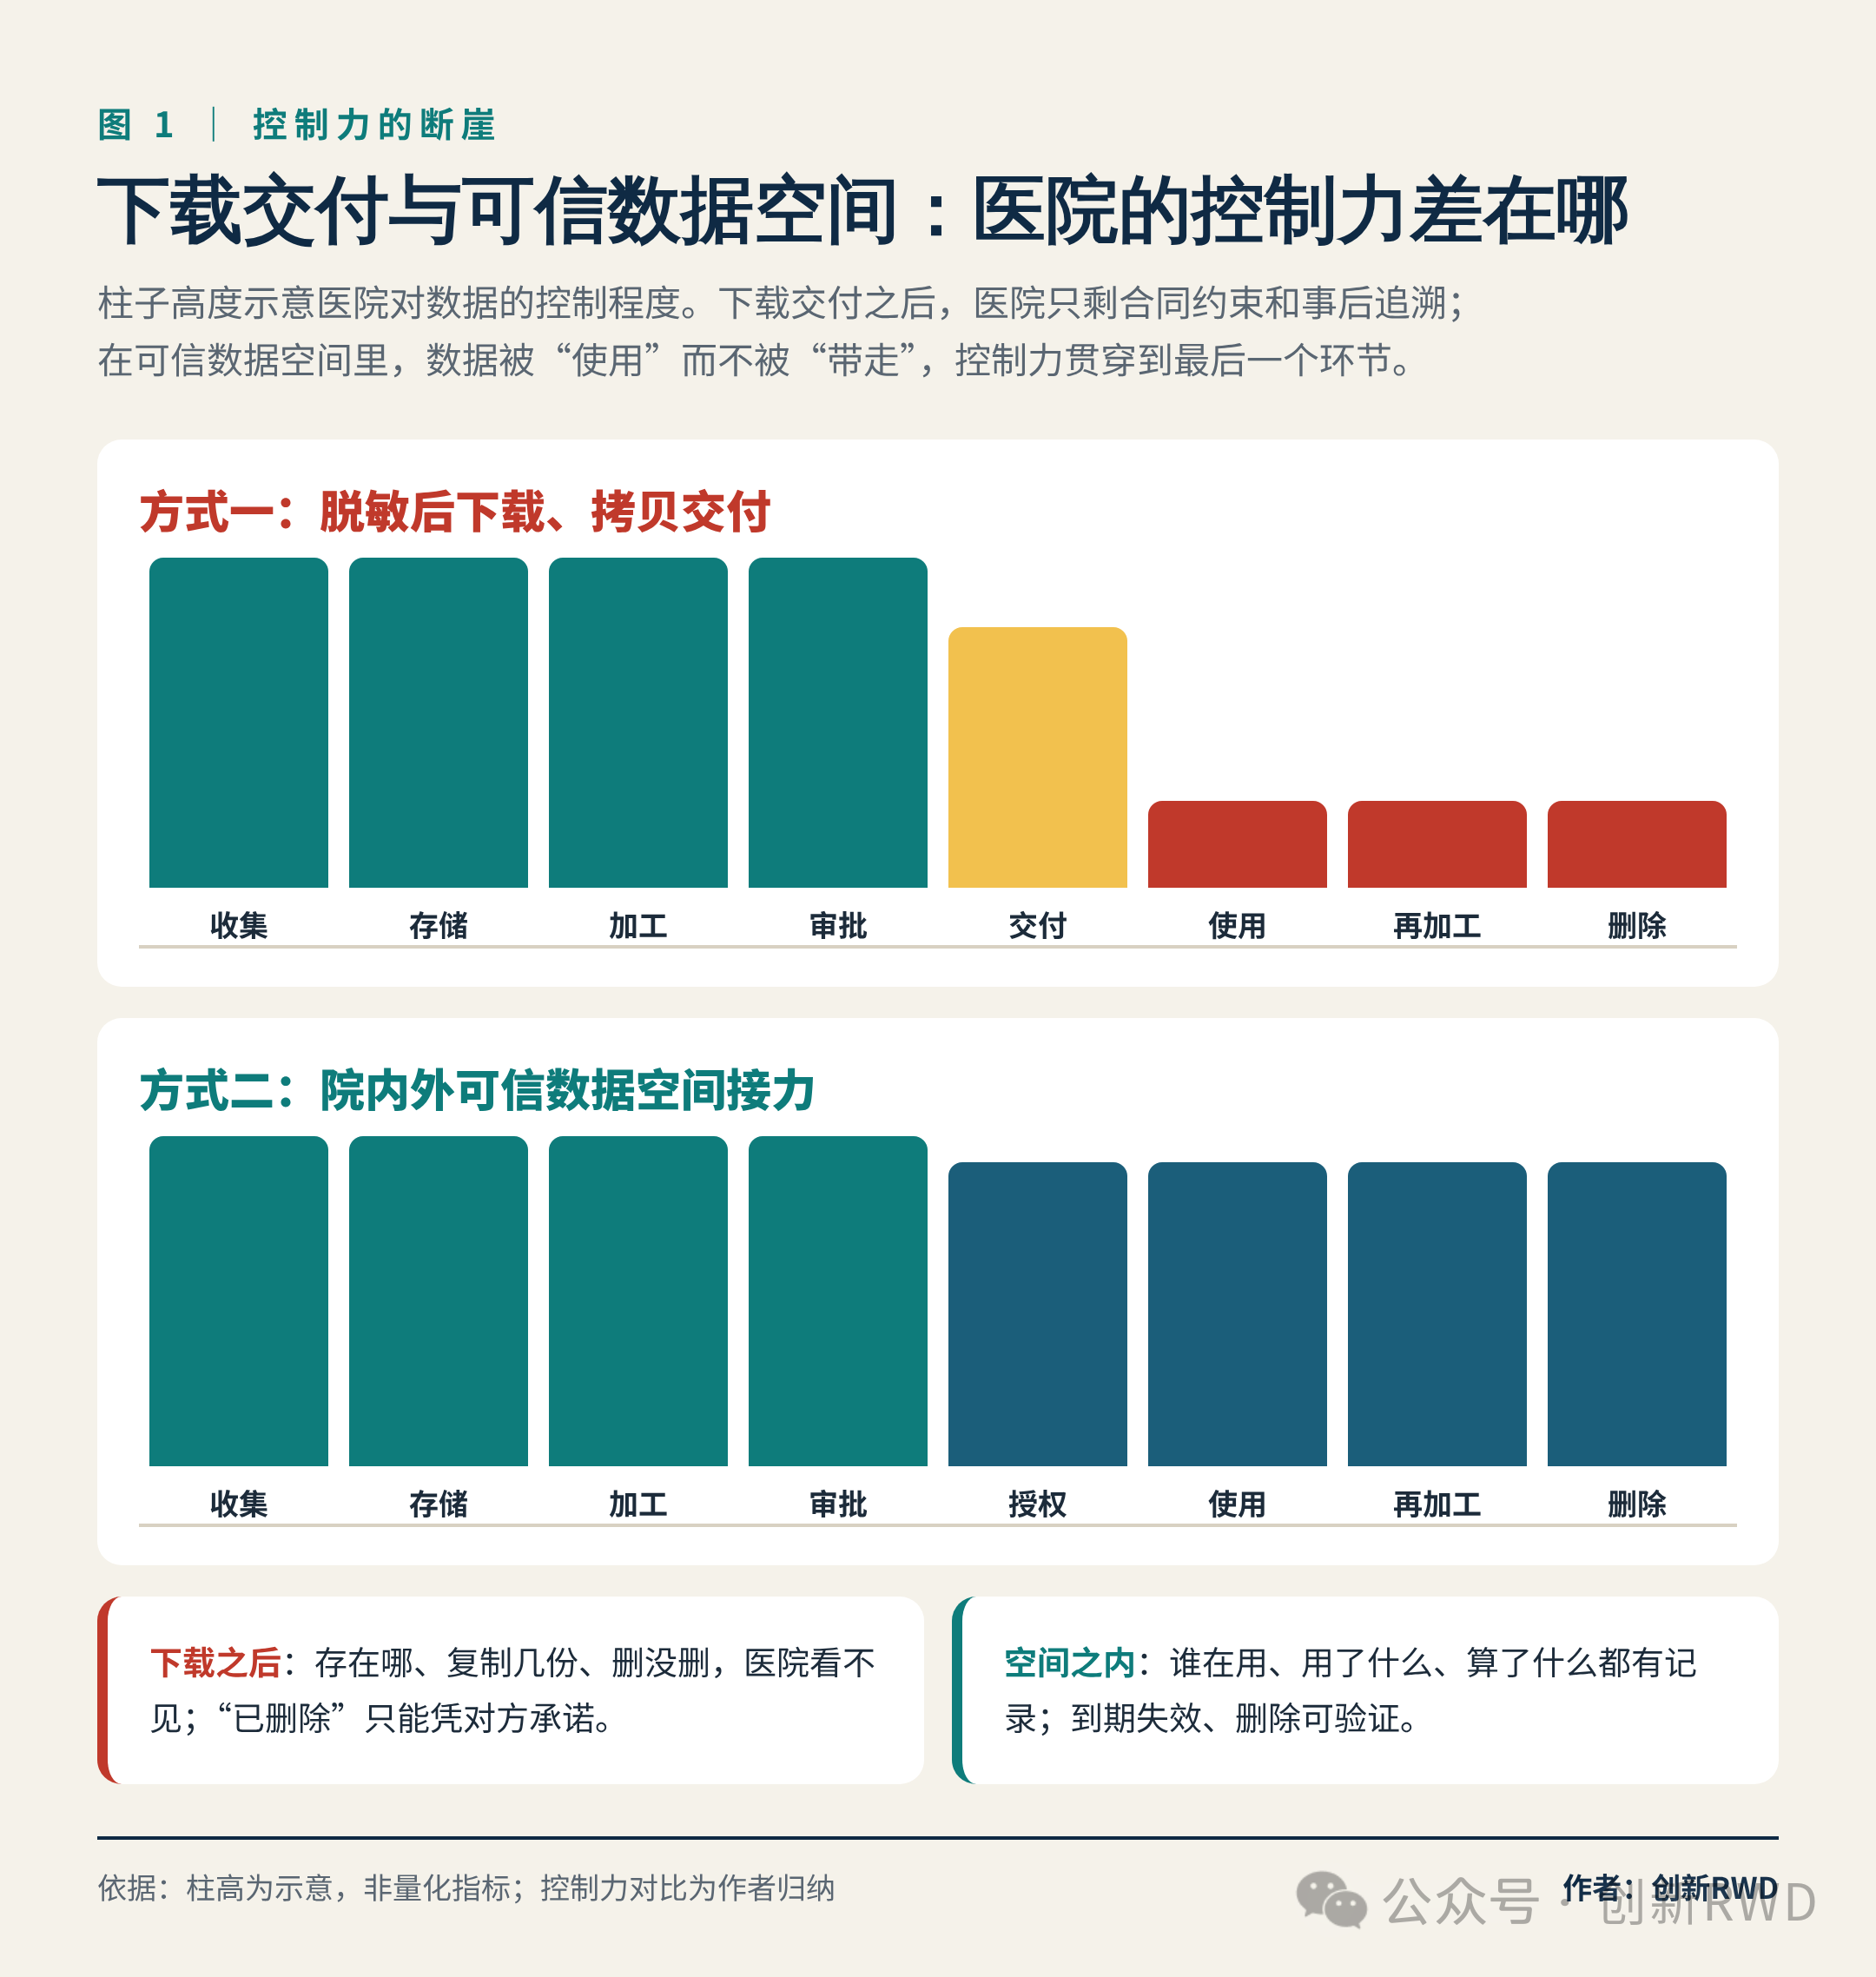
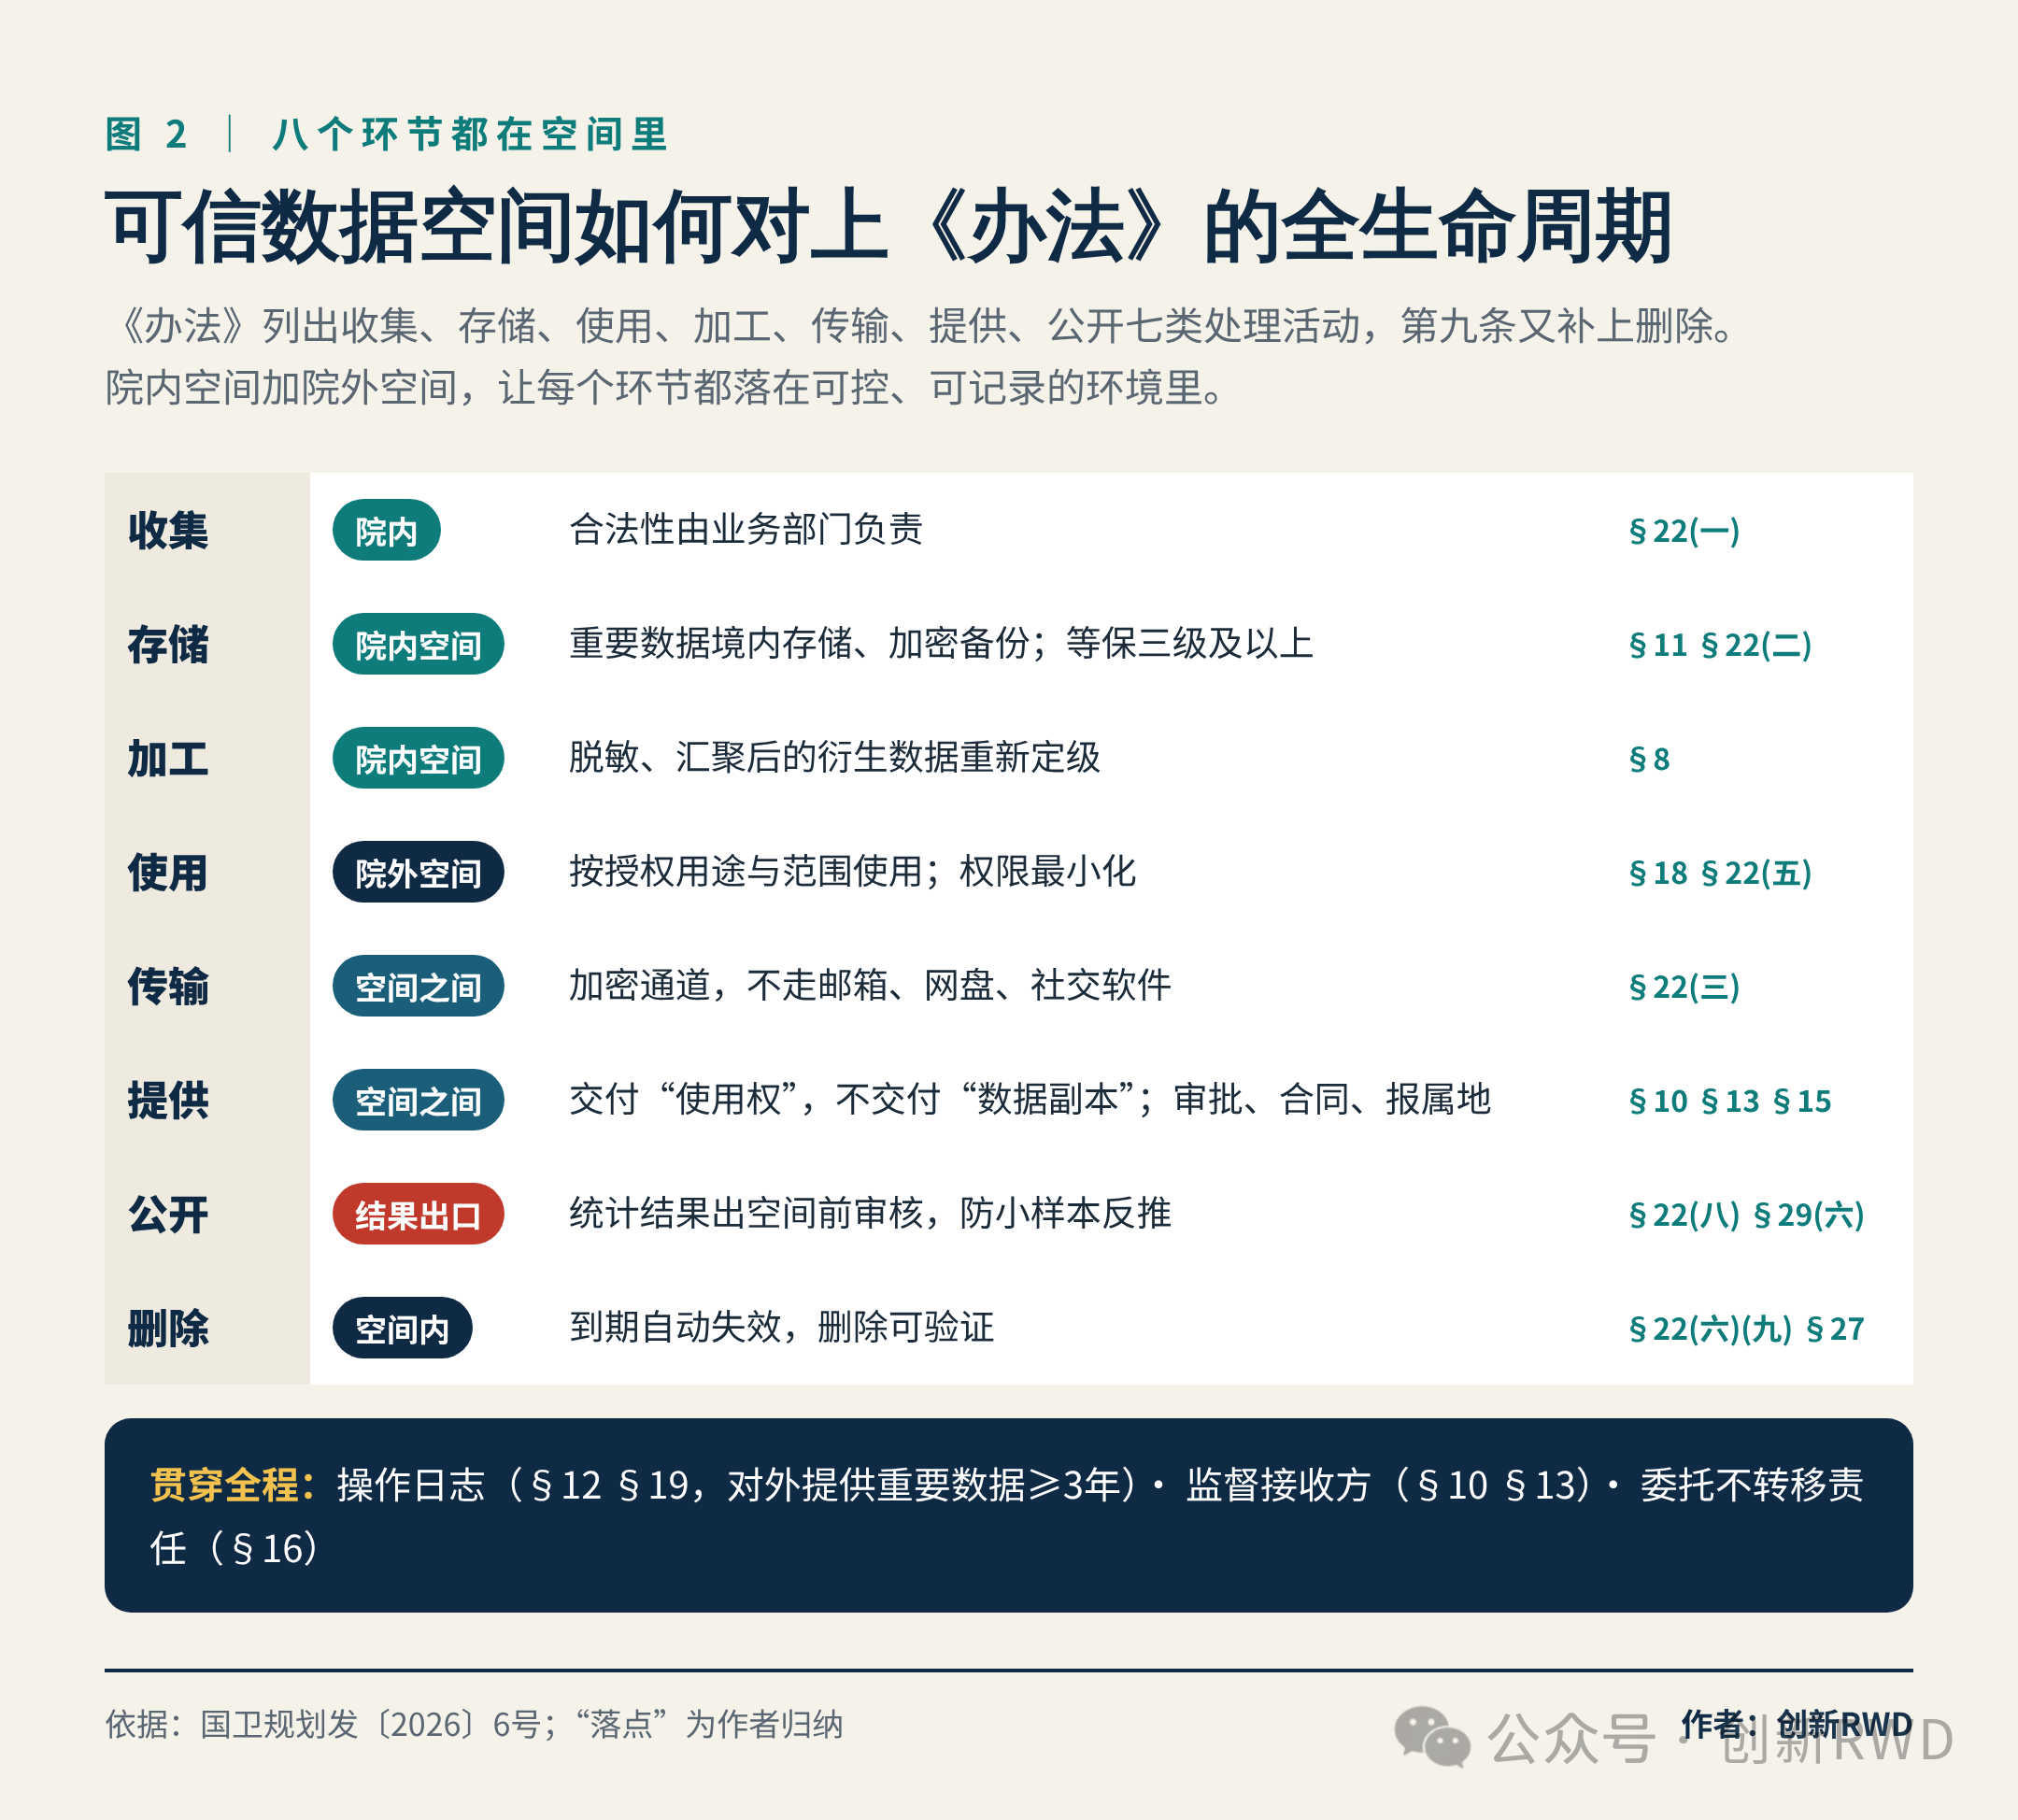
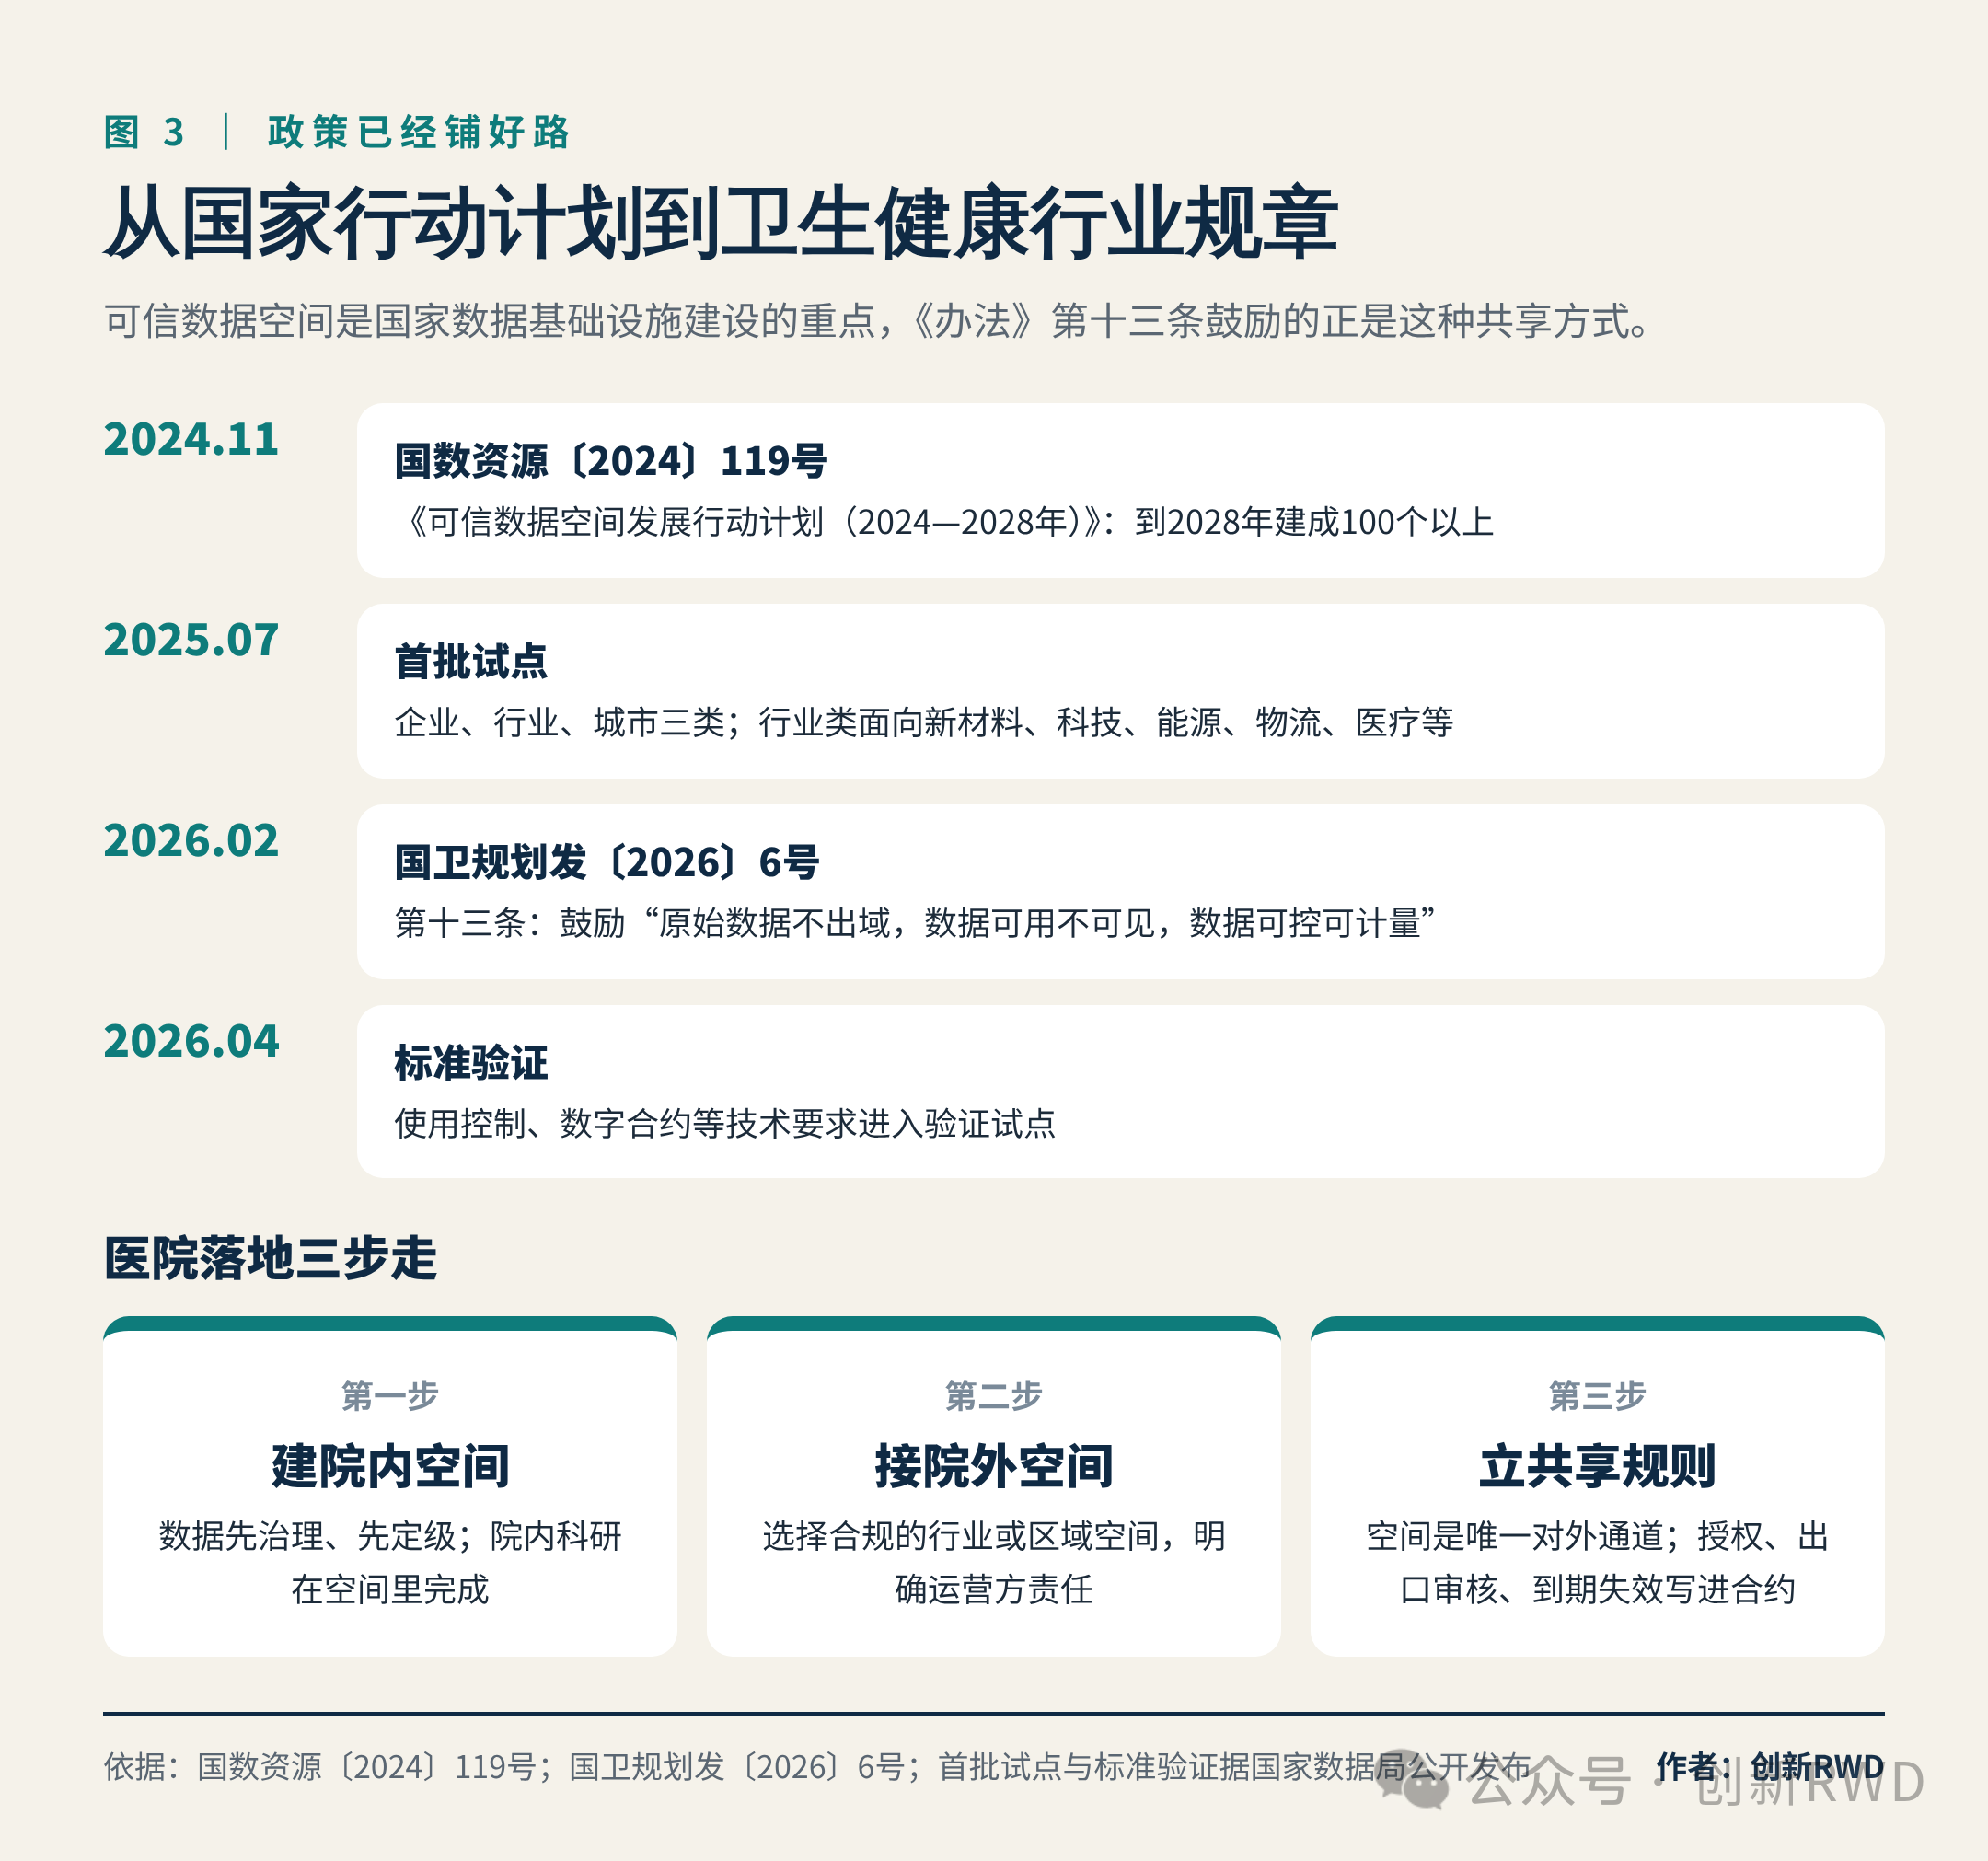
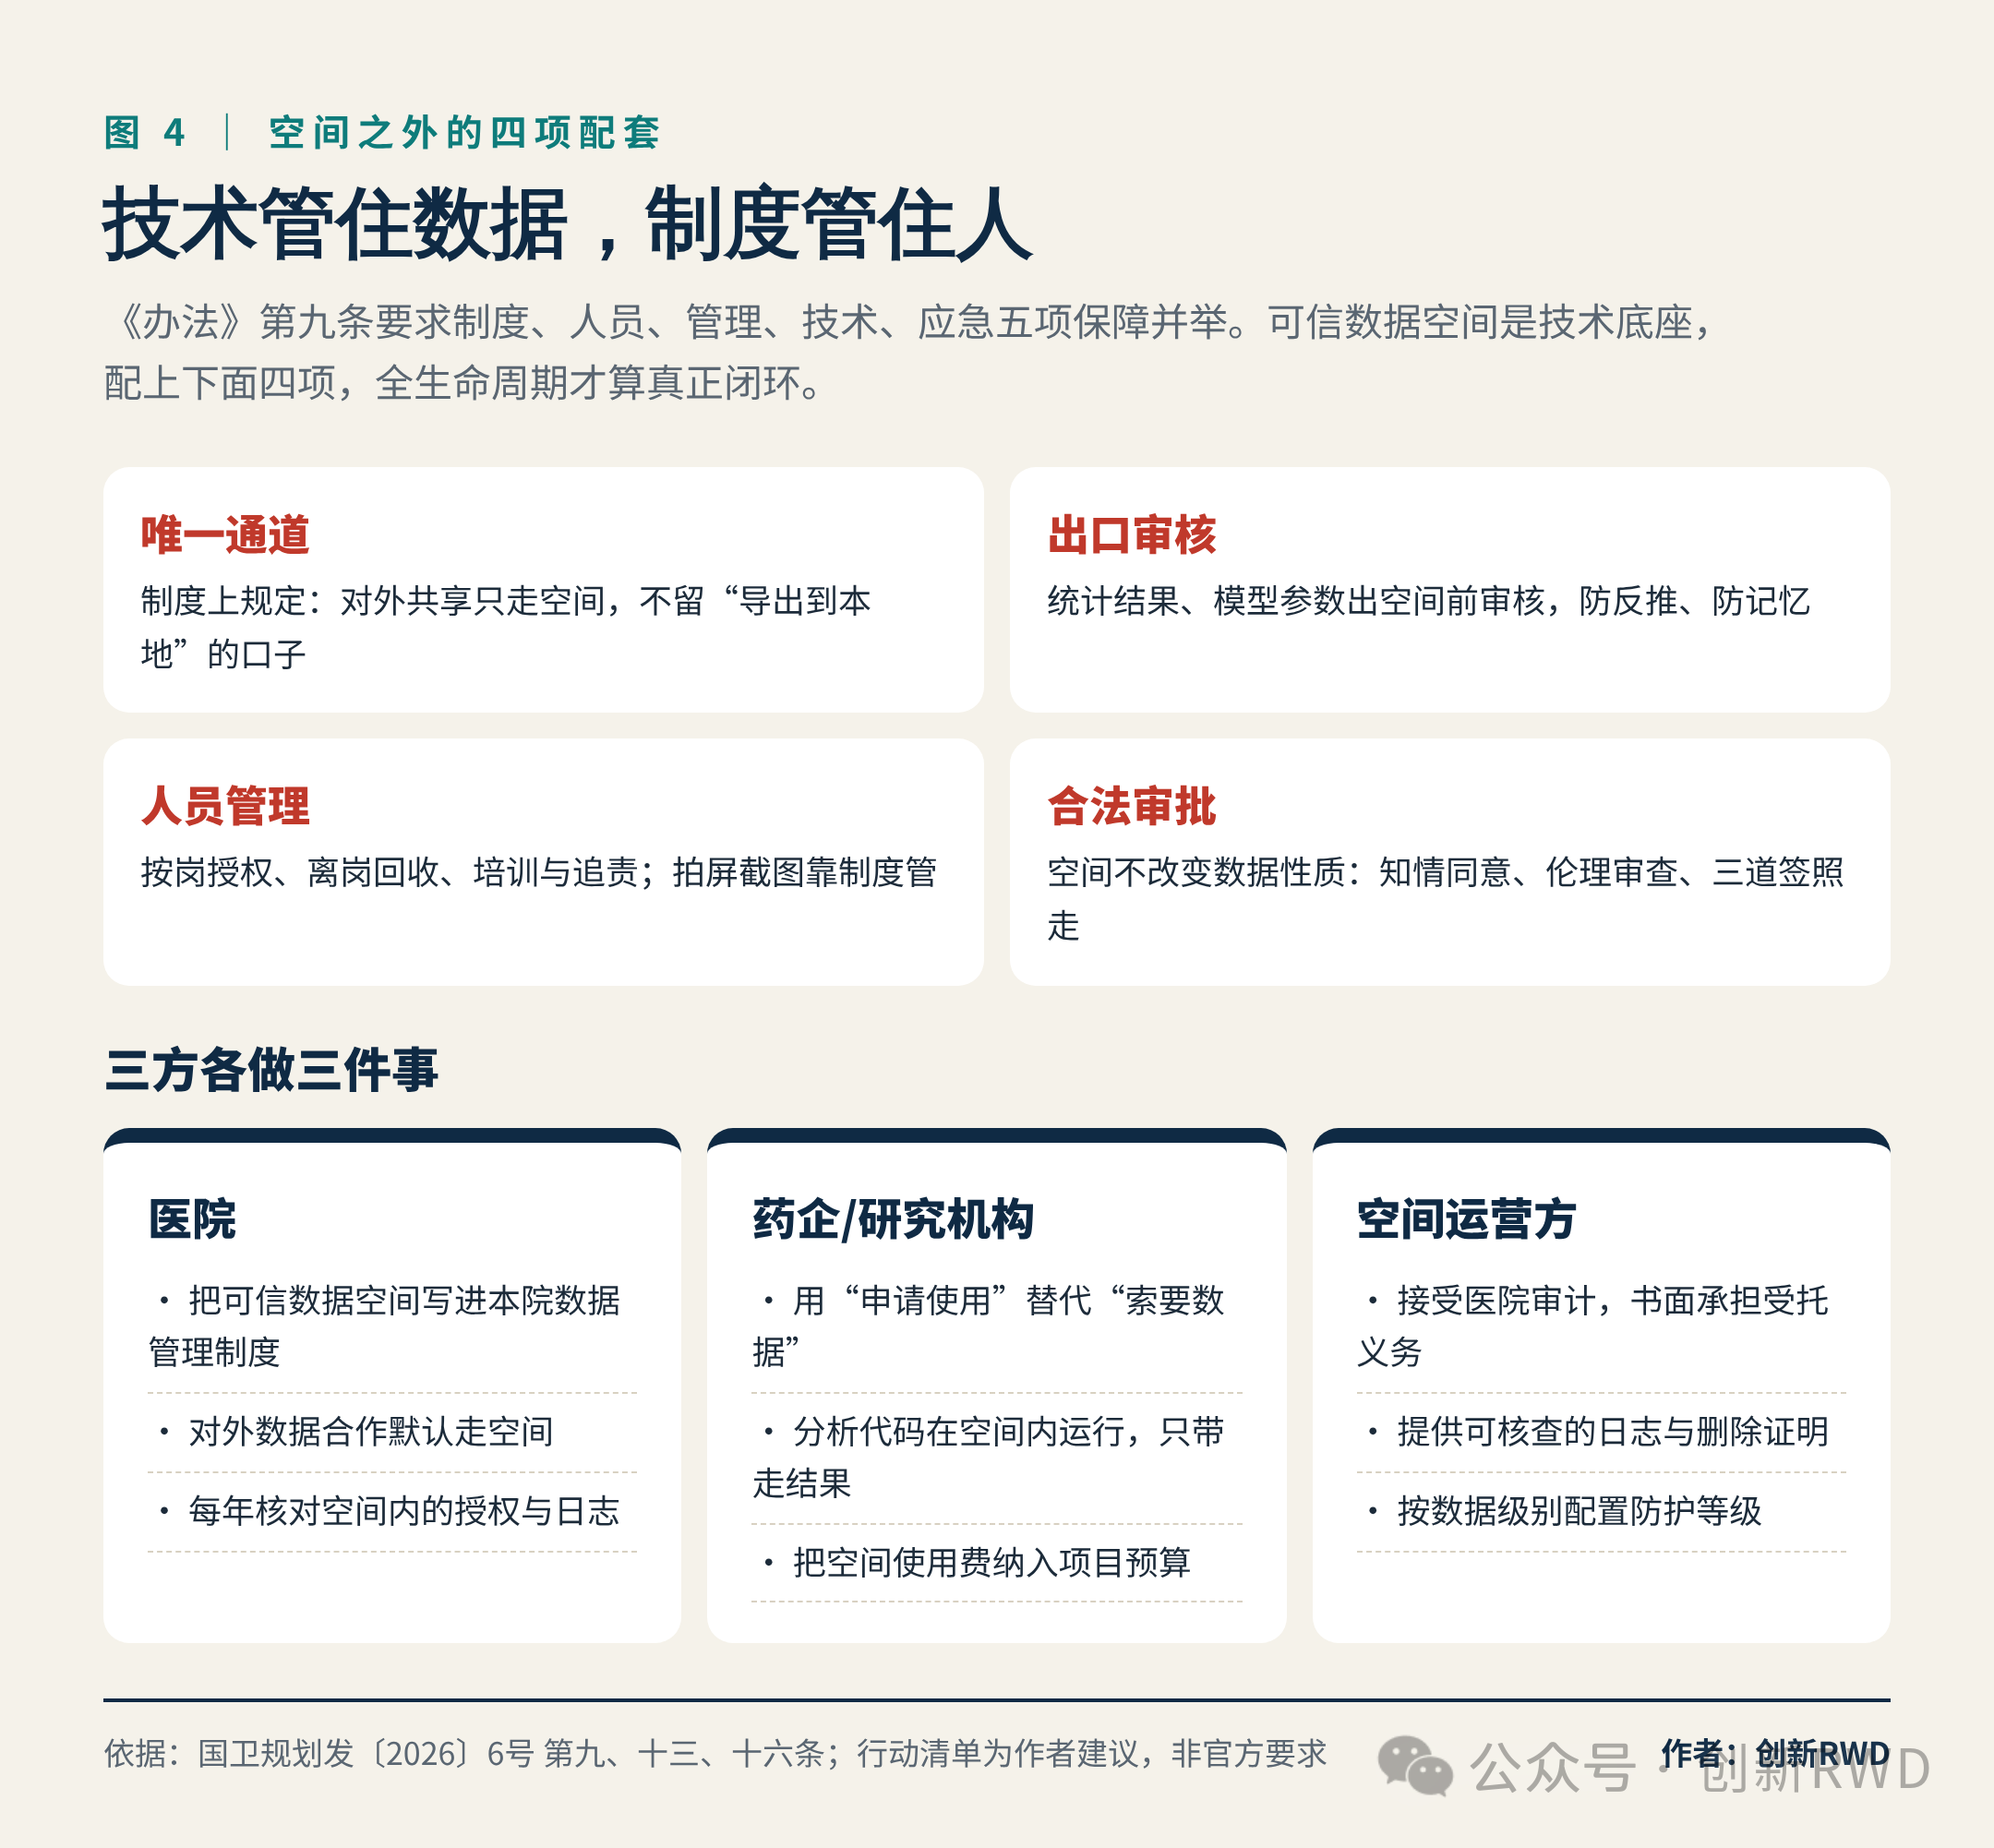
医院和药企谈数据合作,最常见的做法是这样的:信息科把病历脱敏,导出一张表,拷给合作方。合同签了,审批走了,看起来手续齐全。问题出在拷出去之后。那份数据存在谁的电脑上,复制了几份,项目结束后删没删,医院其实看不见。今年2月,国家卫生健康委会同公安部、国家网信办、国家中医药局、国家疾控局印发《医疗卫生机构数据安全和个人信息保护管理办法(试行)》(国卫规划发〔2026〕6号,以下简称《办法》),要求医疗卫生机构对数据实行全生命周期安全管理。按“脱敏、导出、交付”这条老路走,全生命周期在交付那一刻就断了。这篇文章想讲清楚一件事:脱敏后的数据要对外共享,最可行的路径是通过可信数据空间。先说脱敏。日常说的“脱敏”,多数在法律上属于“去标识化”。按《个人信息保护法》第七十三条的定义,去标识化的数据借助额外信息仍有可能识别到人,所以仍是个人信息,病历内容仍属敏感个人信息。《办法》第八条还规定,脱敏、汇聚融合后产生的衍生数据,要在原始定级的基础上重新评估级别。几十万例病历脱敏后汇成专病库,级别可能不降反升。再说下载。数据在院内时,医院能管权限、管日志、管加密;一旦下载到院外终端,医院就只剩两样东西:合同约束和事后追溯。监督接收方(第十条、第十三条)、委托不转移责任(第十六条)、合作结束返还或删除(第二十七条),这些义务医院都还背着,可手里已经没有直接的控制手段了。这就是“控制力的断崖”。脱敏解决的是识别风险的一部分,解决不了断崖。国家数据局2024年11月印发的《可信数据空间发展行动计划(2024—2028年)》(国数资源〔2024〕119号),对可信数据空间的定义是:基于共识规则,联接多方主体,实现数据资源共享共用的一种数据流通利用基础设施。按照计划,到2028年建成100个以上可信数据空间。2025年启动的首批试点分企业、行业、城市三类,其中行业类明确面向医疗等重点行业。对医院来说,可信数据空间改变的是共享的方式:从“交付数据副本”变成“授权使用数据”。具体做法是院内、院外两个空间接力。院内可信数据空间承担数据治理、脱敏、定级和院内科研;需要对外合作时,数据在院内空间与院外空间之间按规则流转,合作方在空间里提交分析任务,带走的是经过审核的结果。数据始终不落到无人管控的终端上,谁在用、用了哪些字段、跑了什么计算,都有记录;授权到期自动失效,删除可以被验证,不再只凭一纸承诺。业内的呼声也在指向同一个方向。今年全国两会期间,全国政协委员、复旦大学上海医学院副院长朱同玉提出:医院之间的数据调阅率不足15%,约七成医疗数据是非结构化的,建议建设可信数据空间,让人工智能企业的算法进入医院、在本地完成数据治理和训练,出院的只是参数和结果。地方层面,广州市卫生健康委在2025年5月发布了一批医疗数据产品和高质量数据集,采用的也是“原始数据不出域、数据可用不可见”的路线。这与《办法》的要求是对得上的。第十三条明确鼓励医疗卫生机构通过“原始数据不出域,数据可用不可见,数据可控可计量”等方式,促进数据依法合理有效利用。可信数据空间正是实现这一要求的基础设施。《办法》第二条列出收集、存储、使用、加工、传输、提供、公开七类处理活动,第九条在技术保障里补上了删除。放进院内外空间的框架里看,每个环节都有可控的落点:收集、存储、加工在院内完成,重要数据境内存储、加密备份,衍生数据重新定级;传输和提供发生在两个空间之间,走加密通道,交付的是使用权而不是副本,审批、合同、向属地报告照常进行;使用发生在院外空间,按授权的用途和范围;公开对应结果出口,统计结果出空间前审核,防止小样本反推到个人;删除在空间内完成并可验证。操作日志贯穿全程。第十二条要求对查询、下载、修改、删除等操作开展审计,第十九条规定对外提供重要数据的日志留存不少于三年。在空间里,这些日志是系统自动生成的,不再依赖人工补录。空间还顺带解决了一个新问题。《办法》第二十条和第二十八条要求,医疗卫生机构使用人工智能等新技术处理数据前,要评估安全风险,涉及患者病历等个人信息的必须确保安全。现在不少合作是把数据交给企业训练模型。在可信数据空间里,训练在空间内完成,带出去的是模型参数,训练数据本身不出空间,风险评估也有了可核查的对象。举一个常见的场景。一家药企要联合五家医院做一项真实世界研究。老办法是五家医院各自导出脱敏数据,拷给药企汇总:五份副本,五套合同,五次“删没删”的悬念。走可信数据空间,五家医院的数据各自留在院内空间完成治理,药企把统计分析代码提交到院外空间统一调度,拿到的是汇总后的分析结果。研究做完,授权到期失效,日志完整留存,医院随时可以查看自己的数据被谁、在什么时候、用于什么分析。第一步,建院内空间。先把数据治理和分类分级做扎实,院内科研优先在空间里完成。这一步同时满足《办法》对存储、加工、权限和日志的要求。第二步,接院外空间。选择合规的行业或区域可信数据空间,在合同中明确运营方的受托义务、审计权和删除证明。按第十六条,委托出去,医院的责任不变,所以运营方选择本身就是安全管理的一部分。第三步,立共享规则。把可信数据空间写进本院数据管理制度,规定对外数据合作默认走空间;授权范围、出口审核、到期失效写进数字合约。《办法》第九条要求制度、人员、管理、技术、应急五项保障并举。可信数据空间是技术底座,要让全生命周期真正闭环,还需要四项配套。
- 唯一通道。制度上规定对外共享只走空间,不留“导出到本地”的口子。链条只要断一处,就会回到下载的老路。
- 出口审核。统计表、模型参数总要离开空间,出口前要审核,防止反推和模型记忆。
- 人员管理。拍屏幕、截图、手抄,技术拦不住,要靠按岗授权、离岗回收、培训和追责。
- 合法审批。空间改变的是数据怎么流动,不改变数据的法律性质。知情同意、伦理审查、第十三条规定的“业务部门同意、领导核准、信息部门执行”三道签,一步都不能省。
对合作方来说,变化同样明显:药企和研究机构要从“索要数据”转为“申请使用”,分析代码在空间内运行,并把空间使用成本纳入项目预算。过去讲数据安全,常常是“安全”和“利用”二选一:要么不给,要么给出去就管不着。可信数据空间提供的是第三种选择:数据可以被充分利用,但始终留在规则之内。对医院来说,这意味着能对每一份数据回答四个问题:它是什么级别,谁获得了授权,谁在用、怎么用,什么时候失效。能答上来,全生命周期安全管理才算落到了实处。
免责声明:
智慧医疗网转载其他网站内容,出于传递更多信息而非盈利之目的,内容仅供参考。版权归原作者所有,若有侵权,请联系我们删除。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
凡来源注明智慧医疗网的内容为智慧医疗网原创,转载需获授权。